Inhaltsverzeichnis
Support für Backup Exec endet
Seit vielen Jahren unterstützen wir Backup Exec von Symantec bzw. Veritas als Datensicherungs-Lösung. Mit wachsender Verbreitung der Virtualisierung mit Microsoft Hyper-V und VMware haben wir Veeam Backup & Recovery als Lösung erkannt, die der Sicherung dieser Umgebungen besser gewachsen und leichter zu bedienen ist.
Seitdem lizenzieren, installieren und unterstützen wir bei Neu-Installationen und Hardware-Ersatzbeschaffung ausschließlich Veeam Backup. Damit wir Ihnen den besten Support gewährleisten können, konzentrieren wir uns auf Veeam Backup.
Falls Sie derzeit Backup Exec mit einem gültigen Hersteller-Wartungsvertrag im Einsatz haben, werden Sie bei Ablauf dieser Maintenance ein Wechsel-Angebot auf Veeam Backup erhalten. Die Wartung mit Backup Exec können wir nicht mehr anbieten.
Unser Support für Backup Exec endet dann zum 31. Dezember 2020. Ab diesem Zeitpunkt werden uns ausschließlich auf die Unterstützung von veeam konzentrieren.
Kritische Lücke in Logitech Funkmäusen/Tastaturen
Sicherheitslücken und Risiko
Zahlreiche Wireless Geräte von Logitech (Funkmäuse, Tastaturen, Presenter) haben ein kritische und bereits ausgenutzte Sicherheitslücken in ihrer Firmware.
Ein potenzieller Angreifer kann damit in Funkreichweite des Empfängers (10-20 m) Tastatureingaben belauschen und damit E-Mails, Kennwörter aufzeichnen. Kritischer ist die Möglichkeit, dass er eigene Eingaben an den angegriffenen Rechner schickt. Damit kann er Schadprogramme auf dem Zielsystem installieren und Programme ausführen.
Einen Rechner mit einem Trojaner oder Downloader zu infizieren ist dadurch möglich.
Betroffen sind alle Geräte, die über den Logitech Unifying Funkempfänger mit dem Rechner verbunden sind (siehe Abbildung): 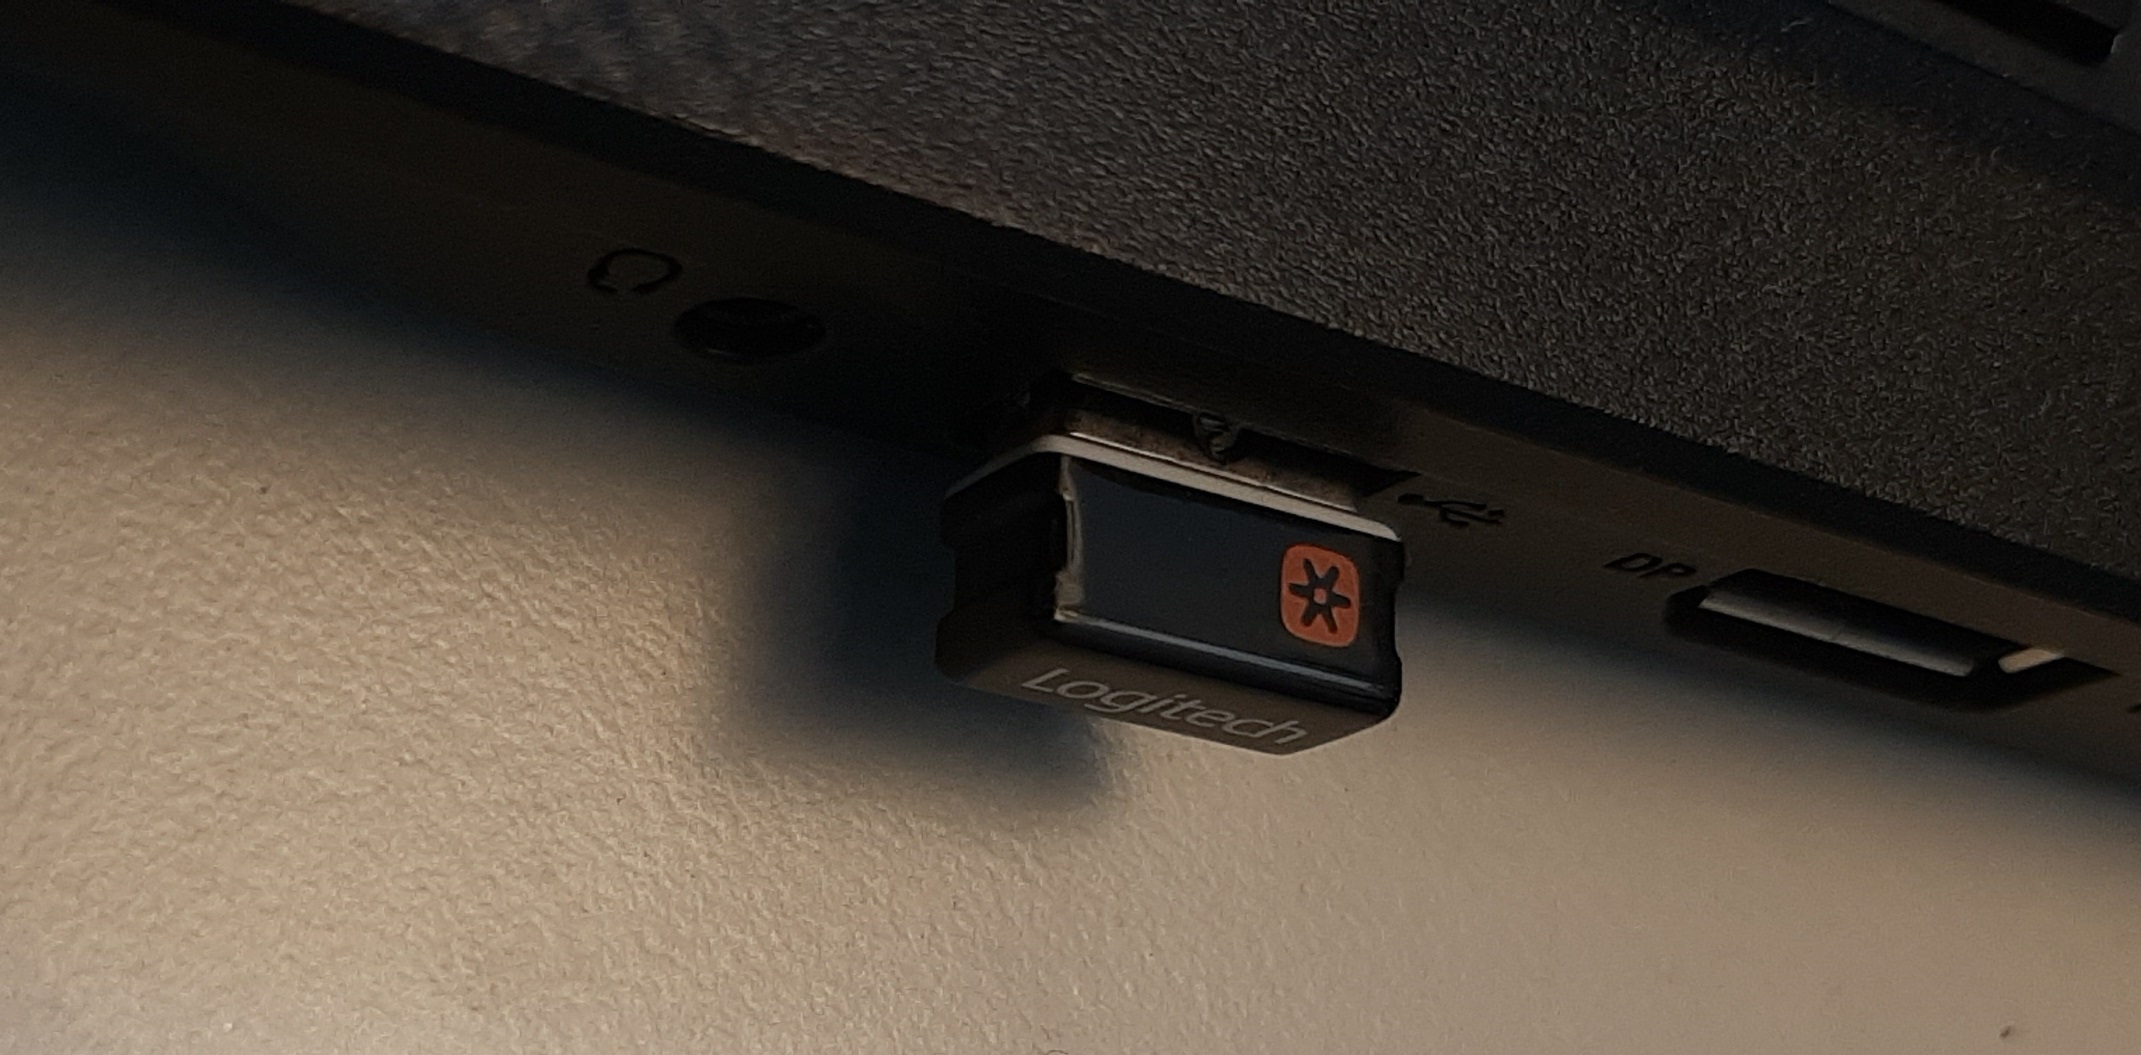
Maßnahmen zweistufig
Bekannt sind sechs #Sicherheitslücken, von denen Logitech bereits vier geschlossen hat. Wer also jetzt über die Logitech Software nach Firmware-Updates sucht, kann vier von den sechs Sicherheitslücken schließen, indem er die Unifying Firmware aktualisiert. Gut unterrichtete Quellen berichten, dass die Logitech Setpoint-Software in vielen Fällen nicht die vier Lücken schließt. Das Logitech Firmware-Tool: "SecureDFU" schon.
Da Logitech die anderen zwei Lücken frühestens im August 2019 schließen wird, bleiben die genannten Geräte so lange unsicher und angreifbar und man muss im August oder September nochmal Firmware-Updates machen.
Will man sich effektiv schützen, bleibt aktuell nur, entweder die Geräte durch kabelgebundene Lösungen zu ersetzen oder aber dafür zu sorgen, dass ein potentieller Angreifer nicht näher als 20m an den Unifying Empfänger heran kommt.
Fazit
Grundsätzlich besteht auch bei anderen Herstellern das Risiko, dass Funktastaturen, -Mäuse und -Presenter Sicherheitslücken haben. Das Risiko, abgehört oder angegriffen zu werden ist damit deutlich höher.
Das gilt grundsätzlich nicht nur für Gerätschaften, die im 2.4 GHz Funkbereich funken, sondern auch für Bluetooth-Geräte. Da der Bluetooth-Standard ab Version 4 Daten verschlüsselt überträgt und hierzu derzeit keine Sicherheitslücken bekannt sind, können beispielsweise mobile Bluetooth-Notebookmäuse und -Presenter zunächst weiter eingesetzt werden.
Wer sicherer sein möchte, setzt kabelgebundene USB-Lösungen an seinen Rechnern ein.
Kennwort-Sicherheit mangelhaft?
Das Bundesamt für Sicherheit in der Informationstechnik gibt in den Grundschutz-Katalogen Anweisungen, wie Unternehmen ein Mindestmaß an Sicherheit erreichen können. Leider gibt es immer wieder Fälle, wo es Firmen mit den Kennwörtern nicht so ernst nehmen.
Kennwort-Klassen
Wir unterscheiden zwischen verschiedene Klassen von Kennwörtern (die Zahl in Klammern misst das Risiko durch Missbrauch):
- Benutzer-Kennwörter, die nur hausintern funktionieren (1)
- Benutzer-Kennwörter, die auch über das Internet eingegeben werden können (Exchange Web App, Push-E-Mail auf Smartphones, VPN-Zugang (3)
- Benutzer-Kennwörter mit Zugriff auf Lohn und Personaldaten (6)
- Geräte-Kennwörter mit Zugriff nur über das lokale Netzwerk (Switches, Kameras, Wartungsklappen der Server IRMC) (2)
- Administrative Kennwörter (Lokaler Server oder Domänenweit) (5)
- Dienste Kennwörter und Kennwörter in Softwareprodukten (Datensicherung, Warenwirtschaft, Archiv, Banking, Fahrerkarten, Zeiterfassung und viele mehr)
(4) - WLAN-Passphrases (7) – Hackmöglichkeit in Sende-Reichweite
des Access-Points
Ausgangs-Situation, Risiken, Verantwortung
Selbst wenn bei Neu-Einrichtung einer IT-Umgebung in allen Bereichen für sichere Kennwörter gesorgt ist, wird spätestens nach Abgang eines Mitarbeiters, vor allem, wenn es ein Administrator ist, eine Änderungsaktion aller ihm bekannten Kennwörter vorgeschrieben (damit weiterhin #BSI Grundschutz Minimum erreicht wird).
Im schlimmsten Fall einer über Jahre gewachsenen und immer wieder aktualisierten Umgebung sind aber noch die Werks-Kennwörter der Hersteller/Lieferanten aktiv.
Hersteller, Software-Lieferanten (damit auch wir) sind hierbei von der Haftung ausgeschlossen, da die Werks-Kennwörter zum Zeitpunkt der Kennwort-Setzung jeweils den aktuellen Anforderungen entsprechen oder die Empfehlung gilt, Werks-Kennwörter grundsätzlich zu ändern. Das Wissen um Umgang mit sicheren Kennwörtern ist auch im Lehrplan für die Sysko-Pflichtschulungen: https://tech-nachrichten.de/schulungsangebote/
Die operative Verantwortung über die Einhaltung der #Kennwörter liegt beim Systemkoordinator, gesamtverantwortlich ist die Geschäftsleitung.
Lösung und Kennwort Generator
Prüfen Sie als Administrator Ihre Kennwort-Situation. Haben Sie alle ihnen bekannten Kennwörter von Ihrem Vorgänger übernommen oder sind Kennwörter unsicher, besteht Handlungsbedarf.
Unser Kennwort-Generator hilft Ihnen beim Prüfen und Erzeugen:
Für die Benutzer-Kennwörter ist eine Mindest-Richtlinie gemäß den Microsoft Empfehlungen empfehlenswert. Darüber hinaus sollte über eine Arbeitsanweisung geregelt sein, dass Mitarbeiter bei Verlassen eines Arbeitsplatzes diesen Sperren (Win-L).
Für das Ausscheiden von Mitarbeitern muss eine Arbeitsanweisung mit allen notwendigen Details erstellt werden, um hier Risiken im Zuge der Kennwörter zu vermeiden.
Schließlich muss eine Dienstanweisung regeln, dass Hard/Software im Betrieb nur dienstlich genutzt werden darf.
NUR wenn Ihnen alle Zusammenhänge zwischen Kennwörtern, Diensten und allen beteiligten Softwareprozessen bekannt sind und Sie mit den Auswirkungen einer Änderung umzugehen wissen, ändern Sie die Kennwörter auf einen sicheren Stand.
Unterstützung durch GWS IT-Spezialisten
Wenn sie sich nicht sicher sind, können Sie gern die Unterstützung aus unserem Team "Consulting Technik" durch einen GWS IT-Spezialisten beauftragen. Eröffnen Sie dazu bitte einen Support-Vorgang im Extranet. Wir schätzen den ungefähren Aufwand und Sie erhalten ein Angebot.
Vortrag zur Kennwort-Sicherheit
[ddownload id="7274" style="link" text="%title% %filename% - %filesize% - (%count%x)"]
Letztes Java Sicherheitsupdate
Oracle hat heute das letzte kostenlose Java-Sicherheitsupdates für die #Java Runtime 8 veröffentlicht. Die Versionsangabe steigt damit auf Version 8.0.202. Ab Februar sind dann weitere Updates der Runtime nur mit einem kostenpflichtigen Abo zu beziehen. Wer noch Anwendungen auf Java-Basis (lokale Anwendungen und auch Browser-Web-Anwendungen) einsetzt, sollte schnell handeln, damit keine größeren #Sicherheitslücken genutzt werden ab Februar.
Alternativen zur kostenpflichtigen Java wie das #Adoptium Temurin habe ich in dem anderen Artikel genannt. Das Prüfprogramm für elektronische Rechnungen "Secsigner" erfordert bereits jetzt keine Oracle Java Runtime mehr, sondern enthält eine eigene OpenJDK im Installationspaket.
Patch-Days der Software-Hersteller erklärt
Viele Hersteller machen einmal pro Monat oder im 3-Monats-Zyklus Sicherheits-Updates. Hier der Plan der bekanntesten Hersteller:
- Microsoft: (monatlich) 2. Dienstag im Monat (19:00 MEZ) -> Sicherheits-Updates Windows/Office u.a.
- Microsoft: (monatlich) 4. Dienstag im Monat (19:00 MEZ) -> Funktions-Updates Windows/Office u.a.
- Adobe: (monatlich) 2. Dienstag im Monat (21:00 MEZ) -> Sicherheits-Updates Acrobar Reader/Flash Player
- Oracle: (alle drei Monate) etwa 15. des Monats -> Sicherheits-Updates Java Runtime (JRE)
Versions-Updates (größeren Umfangs) stehen in folgenden Zyklen zur Verfügung:
- Microsoft: 2. Dienstag im April jedes Jahres XX: Windows 1HXX - 1. Halbjahres Upgrade - bisher kostenlos
- Microsoft: 2. Dienstag im Oktober jedes Jahres XX: Windows 2HXX - 2. Halbjahres Upgrade - bisher kostenlos
- Oracle: Mitte März jedes Jahres XX: Nächste Java Version 10…11…12…
- Oracle: Mitte September jedes Jahres XX: Nächste Java Version 10…11…12…
Todo: Da die oben genannten Software-Produkte Haupt-Angriffspunkt von Kriminellen sind, fordern das Bundesamt für Sicherheit in der Informationstechnik (BSI), Prüfungs-Organisationen und die Hersteller, dass alle Installationen zeitnah auf den aktuellen Software-Stand gebracht werden.
Inventar: Für ein einfaches Inventar von Hard- und Windows-basierter Software lässt sich Open-Audit classic, eine Open-Source Inventarisierungs-Lösung einsetzen, für die Software-Verteilung liefert die Open-Source Gemeinde "WPKG".
Für Detailiiertere Analysen und größere Umgebungen gibt es auch Kauf- und Mietmodelle anderer Softwareprodukte
Fazit: Halten Sie Ihre Software-Installationen immer auf dem aktuellen Stand. Der beschriebene Zeitplan kann Ihnen dabei helfen, die Updates rechtzeitig zu planen.