Inhaltsverzeichnis
Microsoft Azure Rechenzentren
Sie wollten schon immer wissen, welche Zertifizierungen Microsoft für ihre deutschen Rechenzentren in Frankfurt/Main und in der Nähe von Berlin in Brandenburg hat und wie die Standard SLAs für virtuelle Server (IaaS) sind? Welche Sicherheitsmechanismen stehen zur Verfügung?
Wir haben für Sie die wichtigsten Informationen mit Links zu Microsoft-Seiten als #FAQ für Sie zusammengestellt:
[faq]Existieren für das Rechenzentrum/die Rechenzentren IT-Sicherheitszertifizierungen|=|https://learn.microsoft.com/de-de/compliance/assurance/assurance-datacenter-security
||Wie lauten die Service Level Agreements (SLA) für virtuelle Server?|=|https://azure.microsoft.com/de-de/support/legal/sla/virtual-machines/v1_9/
||Wo kann ich alles über Datenschutz und Sicherheit nachlesen?|=|https://www.microsoft.com/de-de/trust-center
||Wie sind die IaaS-Server angebunden?|=|Entweder über ein Azure VPN Gateway (hierbei sind Internetzugriffe aus der Serverumgebung und aus dem Azure Virtual Desktop NICHT über eine 2Gen Firewall abgesichert!
Oder über eine virtuelle CloudGen Firewall (Linux-VM, die in Azure plaziert wird und sämtlichen Traffic mit Methoden einer 2Gen-Firewall und mit ATP überwacht: (Absicherung ohne CloudGen Firewall (nur wenn kein Azure Virtual Desktop AVD im Einsatz - Beispiel mit Teams-Telefonie):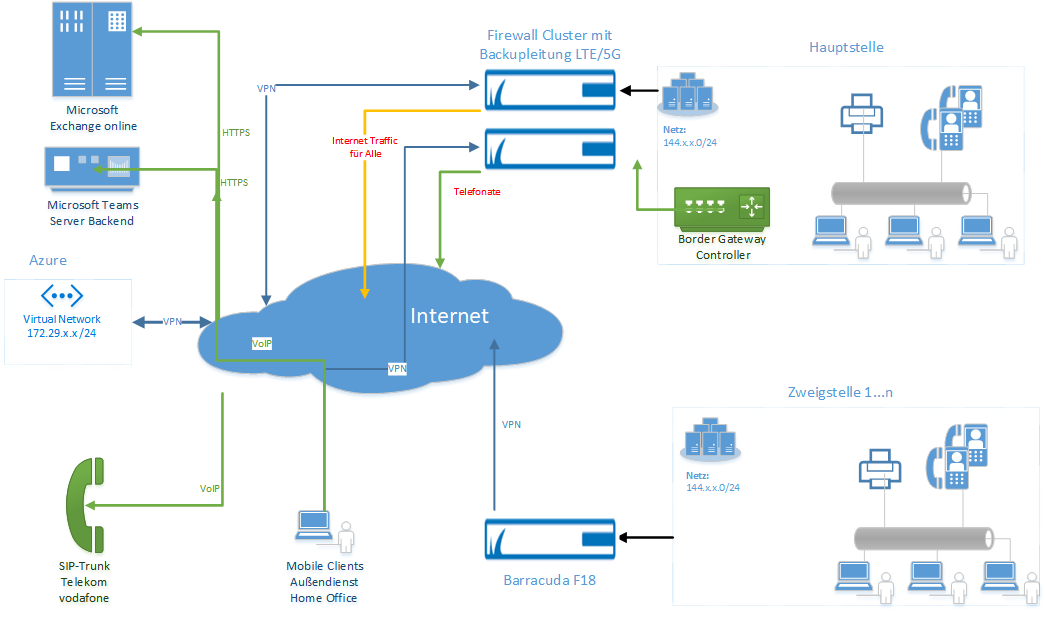
CloudGen-Firewall-Konzept. Hier sind AVD und IaaS in der Cloud gut abgesichert:
||Welche Firewalls werden für das Azure vpn Gateway unterstützt?|=|https://learn.microsoft.com/de-de/azure/vpn-gateway/vpn-gateway-about-vpn-devices[/faq]
Clipart kostenlos von Microsoft
Seit etwa einer Woche liefert Microsoft neue, animierte 3D-Emojis in Teams aus. Seit längerem lassen sich mit Windows 10 über die Tastenkombination Windows&Punkt Emojis und andere Symbole in E-Mails und andere Anwendungen einfügen.
Neu ist, dass die "FluentUI Design Icons" unter einer MIT-License (diese ist Open-Souce und hat keine Einschränkungen hinsichtlich der Nutzung, Veränderung oder Verwendung) freigegeben sind.

Es handelt sich um etwa 3.100 Symbole aus allen Bereichen. Dazu zählen nicht nur zahlreiche Emojis und Gesten, sondern auch Symbole aus dem Alltag, die beispielsweise Artikel in einer Internetseite aufwerten bzw. strukturierter lesbar gestalten können. Die Bilder liegen im 256x256 Pixel PNG Format vor.
Wer also die Clipart verwenden möchte, kann dies gern tun.
Github Ressource. Über Code/Download kann die Clipart heruntergeladen werden.
https://github.com/microsoft/fluentui-emoji
Sicherheitslücken und Workarounds
Update: Mit dem Patchday Juni 2022 (14.06.2022) wurde zumindest die MSDT (auch als Follina bekannte Sicherheitslücke) geschlossen. Ob die Searchdienst Lücke noch weiter besteht, ist weiter offen. Dennoch kann es nicht schaden, die beiden Dateiklassen-Zuordnungen - wie unten beschreiben - abgeschaltet zu lassen. Die Search Lücke ließe sich mit einigem Aufwand immer noch nutzen, ist aber von der Risiko-Klassifizierung geringer.
In #Windows (prinzipiell sind auch Terminalserver und die anderen Serverkonsolen betroffen, nicht nur Clients) gab es bereits letzte Woche eine kritische #Sicherheitslücke im „MSDTC Handler“ – das ist die Funktion, die Hilfe und Problembehandlung ausführt. Durch geschicktes Manipulieren kann ein Angreifer Code ausführen und somit Malware aus dem Internet ausführen. Wir hatten darüber berichtet. Ist Microsoft Office in einer Kaufversion (2013-2021) installiert, gibt es kein administratives Mittel, die Lücke effektiv zu stopfen.
Allerdings kann man (auch über eine Gruppenrichtlinie) Registrierungsschlüssel setzen (bzw. hier entfernen). Gestern kam eine weiter Lücke dazu, die sich auf den URL-Handler: „ms-search“ bezieht.
Ich selbst kenne keinen, der diese beiden Funktionen in Windows aktiv nutzt, daher habe ich die Schlüssel vorher nicht gesichert, sondern sie einfach entfernt. Das funktioniert wie folgt (bei Risiken und Nebenwirkungen sind Sie natürlich selbst verantwortlich):
reg delete HKEY_CLASSES_ROOT\search-ms /f
reg delete HKEY_CLASSES_ROOT\ms-msdt /f
Die Gruppenrichtlinie zum Abschalten des Problembehandlungsassistenten ist:
Computerkonfiguration/Richtlinien/Administrative Vorlagen/System/Problembehandlung und Diagnose/Skriptdiagnose/Problembehandlung: Zugriff und Ausführung von Problembehandlungs-Assistenten durch Benutzer zulassen -> Deaktivieren
Antivirus: Wechsel auf Microsoft Defender
Nachdem #Microsoft sein Lizenzmodell vereinfacht hat und nun auch Lösung für Kunden kleiner 50 Mitarbeiter anbietet, ist es insbesondere in Azure Cloud (IaaS) Szenarien naheliegend, auch einen verwaltbaren #Virenschutz, der in die Plattform integriert ist, zu nutzen. Diese Erweiterung der Sicherheit, die auf dem kostenlosen Virenschutz von Windows 10 und ab Server 2016 aufsetzt, ist in vielen Tests von Fachpublikationen sehr gut beurteilt worden und liefert wenig Nebenwirkungen zu den Serverdiensten und ausgeführter Standardsoftware.
Microsoft 365 Pläne für Clients / AVD
Hinzu kommt der Fakt, dass im "Microsoft 365 Business Premium" Plan der Endpoint #Defender erweiterte und verwaltbare Virenschutz bereits enthalten ist.
Theken- und Kassen-Mitarbeiter im Azure Virtual Desktop benötigen dann nur einen Windows E3-Plan und den Windows Defender für Business Plan.
Soll dazu nur ein Exchange Postfach im Webbrowser genutzt werden (kein Office, kein Outlook): E3-Plan, Exchange Online Plan 1, Windows Defender für Business
Pläne für Azure Server
Zur Absicherung der Server: Microsoft Defender für Server-Plan 1 (wenn Sie den Virenschutz selbst verwalten, aber die erweiterten Reporting Funktionen nicht nutzen können)
Microsoft Defender für Server-Plan 2 setzen wir nur voraus, wenn Sie uns mit dem Verwalten der Antivirus-Lösung beauftragen oder selbst in der Lage sind, die erweiterten Reportings und Verfahren zu nutzen.
Voraussetzungen
Absichern lassen sich alle Client-Betriebssysteme mit Windows 10 (Pro), Azure Virtual Desktop Pools, Windows Server mit Version 2016, 2019 und 2021.
Sind ältere Betriebssyteme wie Windows 8.1 oder Windows Server 2012 R2 im Einsatz, lässt sich der Virenschutz nicht verwenden. Da aber letztgenannte bald keine Sicherheits-Updates mehr bekommen, ist es ohnehin sinnvoll, auf Windows 10 / Server 2022 zu gehen.
Für Windows 11 und Azure Virtual Desktop auf Windows 11 Basis ist zwar der Virenschutz buchbar und nutzbar, derzeit raten aber alle uns bekannten Software- vom Einsatz ab und Hardware-Hersteller bieten an, wie Windows 11 Pro Lizenz, die mit dem Gerät erworben wurde, mit Windows 10 Pro zu nutzen. Im Azure Virtual Desktop gibt es Sicherheitsupdates für Windows 10 ohnehin bis 2030!
Zusätzliche Literatur
https://aka.ms/switchtomde
Switch to Microsoft Defender for Endpoint - Setup
https://m365maps.com
Microsoft 365 Licensing
Alles hat ein Ende – Internet Explorer
Mit dem Patchday am 15. Juni 2022 entfernt Microsoft im Rahmen des kumulativen Updates den Internet Explorer aus Windows 10 und 11 und (vermutlich auch) aus Windows Server 2016-22. Als Alternative wird seit etwa 2019 der neue Microsoft Edge Browser (für Windows 10) verteilt. Dieser basiert auf dem Chromium Projekt, das auch Google Chrome benutzt. Der neue Edge, auch als Edge on Chromium bezeichnet, enthält in der Enterprise-Version Gruppenrichtlinien und die Möglichkeit - falls einzelne Internet- oder Intranet-Seiten dies erfordern - einen IE-Kompatibilitätsmodus zu starten.
| vorher | nachher |
| Internet Explorer 11 Microsoft Edge App (nur Windows 8-10) |
Microsoft Edge on Chromium |
Handlungsempfehlung
Sowohl Google Chrome, als auch Microsoft Edge sind als Enterprise-Versionen kostenlos erhältlich, für die es Gruppenrichtlinienpakete zur zentralen Administration gibt. Die Installationspakete sind MSI, die sich dann an die Endgeräte ausrollen lassen.
Weil selbst die Microsoft Dynamics 365 Division Google Chrome als Browser-Client für Business Central empfiehlt, Google im Chromium Projekt über 20 Jahre Erfahrung hat und kritische Sicherheits-Updates schneller ausgeliefert werden, sollte derzeit „Google Chrome für Enterprise“ per Gruppenrichtlinie als Standard-Browser definiert werden.
Microsoft Edge für Enterprise (aka. Edge on Chromium) bitte ebenfalls installieren und per Gruppenrichtlinie NICHT zum Standardbrowser machen. Dieser Browser dient zum Aufrufen von Seiten im Internet-Explorer Modus und entfernt den alten Edge, der bereits jetzt Sicherheitslücken hat.
Checkliste Browser-Umstellung
- Google Chrome für Enterprise (64-Bit) herunterladen (das angebotene Bundle enthält die Gruppenrichtlinien): Google Chrome Enterprise
- Microsoft Edge für Enterprise (64-Bit) herunterladen (die Gruppenrichtlinien sind ein separater Download rechts neben dem Download-Knopf): Microsoft Edge Enterprise
- Beide Gruppenrichtlinien Pakete in den Central Store Ihres Active Directory kopieren
- Zwei Gruppenrichtlininen-Vorlagen erstellen und die gewünschten Einstellungen vornehmen (z. B. Chrome als Standard-Browser, Edge nicht)
- Installationspakete auf allen Endgeräten installieren oder an alle verteilen. Zielobjekte sind sowohl alle Server (ab Server 2012 R2), als auch alle Windows Client-Betriebssysteme (Windows 10)
Microsoft Fenster
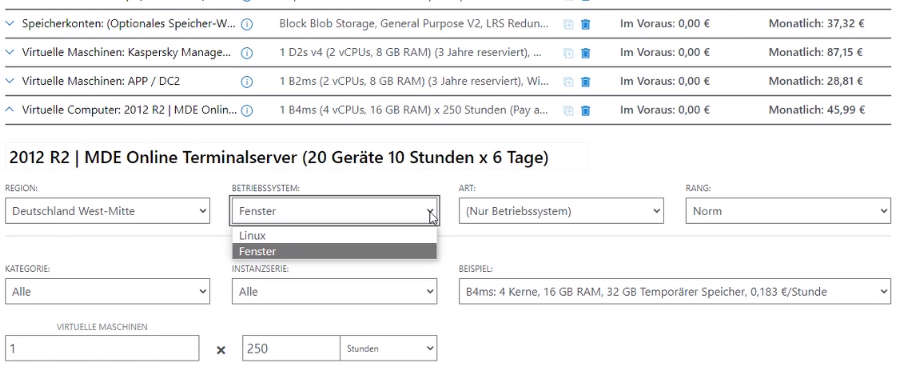
Auch moderne Web-Interfaces bekommen immer wieder mal Übersetzungen in Landessprache spendiert. Während einige Oberflächen von #Microsoft wie die modernisierte Exchange online Admin-Oberfläche noch englisch sind, hat Microsoft an der Übersetzung im Azure Preisrechner gearbeitet: