Inhaltsverzeichnis
NIS2UmsuCG auf dem Weg
Am 30. Juni 2025 hat das Bundeskabinett den Entwurf für das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) beschlossen. Damit ist ein zentraler Schritt zur nationalen Umsetzung der EU #NIS2 Richtlinie erfolgt.
Mit dem Beschluss beginnt nun das parlamentarische Gesetzgebungsverfahren. Der Entwurf wird dem Bundesrat zugeleitet und soll im Herbst im Bundestag beraten werden. Ziel ist es, die Anforderungen der EU-Richtlinie zügig und umfassend in deutsches Recht zu übertragen.
Was bedeutet das?
Das Gesetz erweitert den Kreis der betroffenen Unternehmen erheblich. Schätzungsweise rund 30.000 Einrichtungen in Deutschland – darunter Betreiber kritischer Infrastrukturen, Digitalunternehmen, Dienstleister, Banken, Versicherungen und viele mehr – werden künftig verpflichtet sein, höhere Standards im Bereich Cybersicherheit umzusetzen.
Neben technischen Maßnahmen wie Risikobewertungen, Sicherheitskonzepten und Vorfallmanagement wird auch die Geschäftsleitung stärker in die Verantwortung genommen. Sie muss für die Einhaltung der Vorgaben sorgen und haftet bei Pflichtverletzungen. Verstöße können mit Bußgeldern in Millionenhöhe geahndet werden.
Ausblick
Mit dem Kabinettsbeschluss ist der Startschuss gefallen. Im weiteren Gesetzgebungsverfahren werden nun Details diskutiert, etwa zu Übergangsfristen, Aufsichtsstrukturen oder branchenspezifischen Anforderungen. Unternehmen sollten die Entwicklung aufmerksam verfolgen und bereits jetzt prüfen, inwiefern sie betroffen sind – und wie gut sie auf die kommenden Pflichten vorbereitet sind.
Mit unserem BSI-Paket sind Sie optimal dafür aufgestellt:
https://tech-nachrichten.de/it-sicherheits-check
https://tech-nachrichten.de/schulung-notfallkonzept-risiko
Für Fragen nehmen Sie gern Kontakt mit mir auf.
Cyber-Angriff und die rote Box
In Zeiten zunehmender Digitalisierung und stetig wachsender Vernetzung sind Unternehmen mehr denn je auf eine funktionierende IT-Infrastruktur angewiesen. Gleichzeitig steigt auch das Risiko durch Cyber-Angriffe. Doch was passiert im Ernstfall? Was, wenn Firewalls, Antivirensysteme und Monitoring-Tools versagen? Dann zählt jede Sekunde – und genau darum geht es in diesem Artikel.
Die rote Box: Symbol für digitale Notfälle
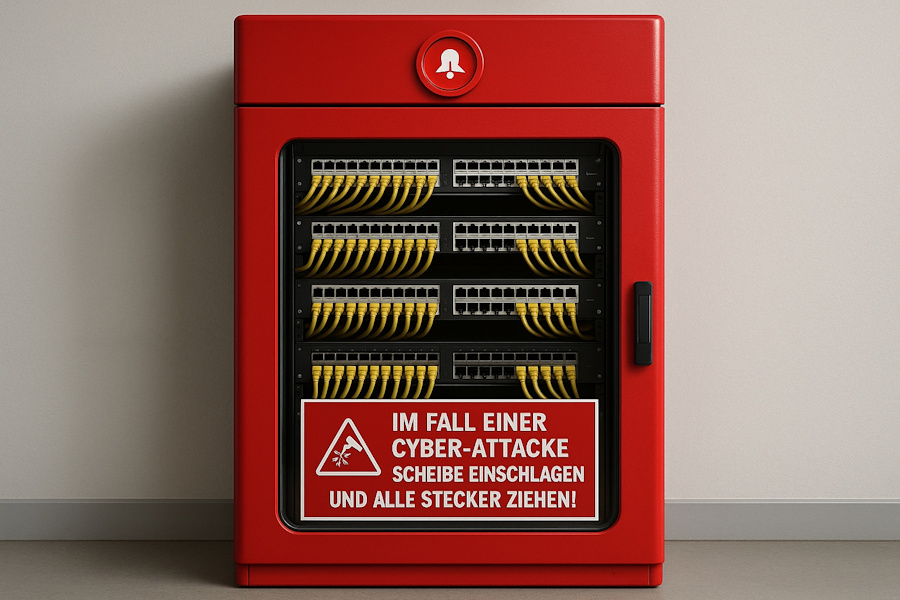
Das Bild zeigt eine auffällig rot lackierte Netzwerkbox mit einer deutlichen Botschaft:
„IM FALL EINER CYBER-ATTACKE – SCHEIBE EINSCHLAGEN UND ALLE STECKER ZIEHEN!“
Was auf den ersten Blick an einen Feuerlöscher erinnert, ist tatsächlich eine Maßnahme zur physischen Notfallabschaltung der Netzwerkverbindung. In der Box befinden sich mehrere Switches, verbunden mit Dutzenden gelber Netzwerkkabel. Diese führen zu Servern, Arbeitsstationen oder Netzwerkkomponenten eines Unternehmens.
Sinn und Zweck dieser „Notfallstation“
In einem schwerwiegenden Cyber-Angriff – etwa bei einem aktiven Ransomware-Befall oder einem gezielten Eindringen in das Firmennetzwerk – kann der einzige Weg zur Schadensbegrenzung darin bestehen, das System sofort und vollständig vom Internet sowie vom internen Netzwerk zu trennen. Eine solche Maßnahme kann:
- die weitere Verbreitung von Schadsoftware verhindern,
- Datenabflüsse stoppen,
- Angriffsspuren sichern,
- und Zeit für die forensische Analyse schaffen.
Die klare Botschaft an der Scheibe dient dabei als letzte Sicherheitsinstanz: eine Low-Tech-Methode gegen ein High-Tech-Problem.
Notfallpläne als Teil der IT-Sicherheitsstrategie
Diese Art von Schrank ist keine Spielerei – sie zeigt vielmehr, wie wichtig gut durchdachte Notfallprozesse nach #BSI-Grundschutz in der IT-Sicherheit sind. Unternehmen sollten neben Firewalls und Antivirus-Systemen auch über folgende Fragen nachdenken:
- Gibt es einen dokumentierten Notfallplan bei Cyber-Angriffen?
- Wissen Mitarbeitende, wer im Ernstfall welche Entscheidung trifft?
- Wie schnell kann der Netzwerkzugang physisch getrennt werden?
- Wird regelmäßig geübt, was im Notfall zu tun ist?
Fazit: Analoge Absicherung in einer digitalen Welt
Während sich Cyberkriminelle ständig weiterentwickeln, bleibt ein Grundsatz bestehen: Im Zweifelsfall kann ein gezogener Stecker mehr bewirken als jede Softwarelösung. Die abgebildete rote Notfallbox ist ein plakatives Beispiel für einen pragmatischen, aber effektiven Ansatz zur Krisenabwehr.
Digitale Sicherheit endet nicht im Code – sie beginnt mit Vorbereitung, Prozessen und der Bereitschaft, im Notfall beherzt zu handeln.