Inhaltsverzeichnis
Cyber-Angriff und die rote Box
In Zeiten zunehmender Digitalisierung und stetig wachsender Vernetzung sind Unternehmen mehr denn je auf eine funktionierende IT-Infrastruktur angewiesen. Gleichzeitig steigt auch das Risiko durch Cyber-Angriffe. Doch was passiert im Ernstfall? Was, wenn Firewalls, Antivirensysteme und Monitoring-Tools versagen? Dann zählt jede Sekunde – und genau darum geht es in diesem Artikel.
Die rote Box: Symbol für digitale Notfälle
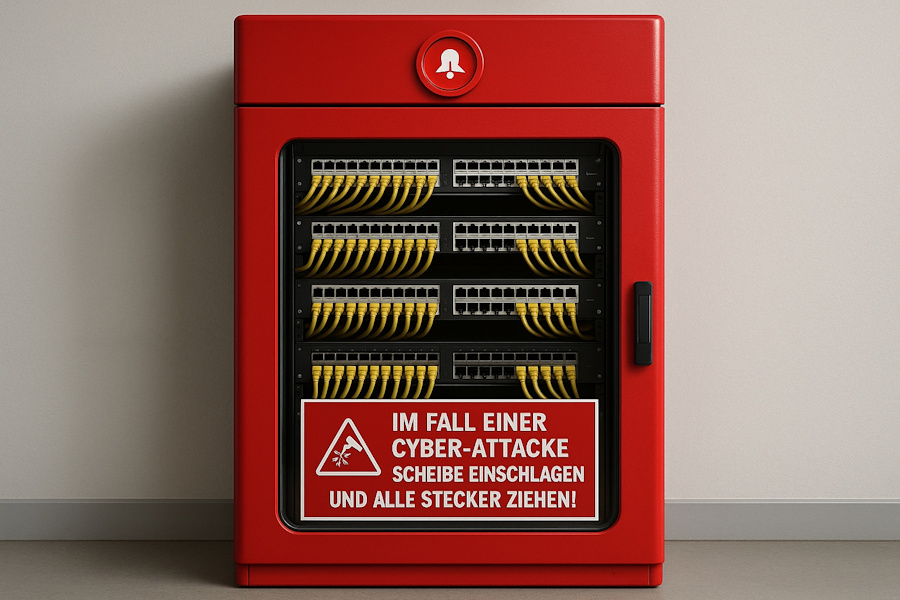
Das Bild zeigt eine auffällig rot lackierte Netzwerkbox mit einer deutlichen Botschaft:
„IM FALL EINER CYBER-ATTACKE – SCHEIBE EINSCHLAGEN UND ALLE STECKER ZIEHEN!“
Was auf den ersten Blick an einen Feuerlöscher erinnert, ist tatsächlich eine Maßnahme zur physischen Notfallabschaltung der Netzwerkverbindung. In der Box befinden sich mehrere Switches, verbunden mit Dutzenden gelber Netzwerkkabel. Diese führen zu Servern, Arbeitsstationen oder Netzwerkkomponenten eines Unternehmens.
Sinn und Zweck dieser „Notfallstation“
In einem schwerwiegenden Cyber-Angriff – etwa bei einem aktiven Ransomware-Befall oder einem gezielten Eindringen in das Firmennetzwerk – kann der einzige Weg zur Schadensbegrenzung darin bestehen, das System sofort und vollständig vom Internet sowie vom internen Netzwerk zu trennen. Eine solche Maßnahme kann:
- die weitere Verbreitung von Schadsoftware verhindern,
- Datenabflüsse stoppen,
- Angriffsspuren sichern,
- und Zeit für die forensische Analyse schaffen.
Die klare Botschaft an der Scheibe dient dabei als letzte Sicherheitsinstanz: eine Low-Tech-Methode gegen ein High-Tech-Problem.
Notfallpläne als Teil der IT-Sicherheitsstrategie
Diese Art von Schrank ist keine Spielerei – sie zeigt vielmehr, wie wichtig gut durchdachte Notfallprozesse nach #BSI-Grundschutz in der IT-Sicherheit sind. Unternehmen sollten neben Firewalls und Antivirus-Systemen auch über folgende Fragen nachdenken:
- Gibt es einen dokumentierten Notfallplan bei Cyber-Angriffen?
- Wissen Mitarbeitende, wer im Ernstfall welche Entscheidung trifft?
- Wie schnell kann der Netzwerkzugang physisch getrennt werden?
- Wird regelmäßig geübt, was im Notfall zu tun ist?
Fazit: Analoge Absicherung in einer digitalen Welt
Während sich Cyberkriminelle ständig weiterentwickeln, bleibt ein Grundsatz bestehen: Im Zweifelsfall kann ein gezogener Stecker mehr bewirken als jede Softwarelösung. Die abgebildete rote Notfallbox ist ein plakatives Beispiel für einen pragmatischen, aber effektiven Ansatz zur Krisenabwehr.
Digitale Sicherheit endet nicht im Code – sie beginnt mit Vorbereitung, Prozessen und der Bereitschaft, im Notfall beherzt zu handeln.
Neuer NIS2-Referentenentwurf Juni 2025
Im jüngsten Entwurf zur Umsetzung der EU-NIS2-Richtlinie ist festgelegt, dass bei der Einstufung von Organisationen als „wichtig“ oder „besonders wichtig“ lediglich deren Haupttätigkeiten maßgeblich sind. Randbereiche oder unwesentliche Nebengeschäfte sollen bei dieser Bewertung außer Acht gelassen werden. Dies soll verhindern, dass Institutionen wegen marginaler Tätigkeitsfelder unter umfangreiche Sicherheitsauflagen fallen.
In vielen anderen, vergleichbaren Szenarien (wie beim Datenschutz) findet man in der Rechtsprechung die Bemessung von "unwesentlich" mit einem Prozentsatz von 1% angesetzt. Neu ist also bei der Prüfung auf "Betroffenheit": Liegen die Umsätze in #NIS2 relevanten Produktkategorien im Vergleich zum Gesamt-Umsatz unter 1%, wäre man (wenn das Gesetz so umgesetzt wird) nicht mehr betroffen und die Meldepflicht entfällt auch.
Dennoch gelten in vielen Szenarien (z.B. für Versicherungen und Kreditvergabe) die Erfüllung des BSI Grundschutz als Mindestkriterien und alle Unternehmen, ob betroffen oder nicht, sollten diese erfüllen.
Mitspracherechte der Wirtschaft reduziert
Im Vergleich zu früheren Fassungen wurde die formale Einbindung von Unternehmen, Branchenverbänden und wissenschaftlichen Einrichtungen bei der Festlegung sicherheitsrelevanter Dienstleistungen und Systeme gestrichen. Auch bei der Definition dessen, was künftig als bedeutender Sicherheitsvorfall gilt, entfällt eine verpflichtende Beteiligung dieser Gruppen. Diese Änderungen könnten zu einem geringeren Einfluss externer Fachkreise auf die zukünftige Ausgestaltung der Cybersicherheitsarchitektur führen.
Neuer Maßstab für Sicherheitsvorfälle
Der Entwurf beschreibt sicherheitsrelevante Zwischenfälle nun umfassender. Als „erheblich“ gelten solche Vorfälle, die den Geschäftsbetrieb stark beeinträchtigen, hohe wirtschaftliche Verluste verursachen oder zu gravierenden Schäden für Dritte führen – sei es materiell oder immateriell. Unternehmen mit besonders kritischer Infrastruktur müssen solche Ereignisse melden und betroffene Kundinnen und Kunden aktiv informieren.
Stärkere Rolle des BSI im Energiesektor
Im Bereich der Energieversorgung wird das Bundesamt für Sicherheit in der Informationstechnik (BSI) künftig enger mit der Bundesnetzagentur (BNetzA) zusammenarbeiten. Ziel ist es, die Sicherheitsanforderungen im Energiesektor besser zu koordinieren und einheitlich durchzusetzen. Dies verschafft dem BSI in diesem Bereich eine erweiterte Zuständigkeit.
IT-Grundschutz wird zur Pflicht für Bundesbehörden
Der bisher nur für Teile der Bundesverwaltung empfohlene IT-Grundschutz des BSI erhält nun gesetzlichen Status für alle Einrichtungen des Bundes. Diese Maßnahme soll das Sicherheitsniveau innerhalb der staatlichen IT-Infrastruktur nachhaltig erhöhen.
Trotz einiger inhaltlicher Anpassungen bleibt Kritik bestehen – etwa hinsichtlich der Beteiligung von Fachkreisen und der weiterhin als ungenau empfundenen Formulierungen in zentralen Abschnitten des Entwurfs.
Datensicherung prüfen nach BSI-Standards
Zahlreiche Studien – unter anderem von Kroll Ontrack – zeigen, dass über ein Drittel aller Unternehmen bereits Probleme beim Auslesen von Datensicherungen hatten. In mehr als 10 % der Fälle gingen dabei sogar Daten verloren. Diese Risiken sind real: Allein Kroll Ontrack erhält jährlich rund 300 Anfragen zur Datenrettung. Um solchen Szenarien vorzubeugen, empfehlen führende Institutionen wie das Bundesamt für Sicherheit in der Informationstechnik (BSI) sowie Wirtschaftsprüfer und IT-Sicherheitsorganisationen, regelmäßig sogenannte „Brandschutzübungen“ in Form von Proberücksicherungen und Konsistenzprüfungen durchzuführen.
Eine Datensicherung gilt nur dann als gesetzeskonform, wenn regelmäßig Rücksicherungen auf einer isolierten Testumgebung vorgenommen und deren Ergebnisse dokumentiert werden. Andernfalls drohen im Schadensfall Haftungsrisiken – Versicherungen können im Ernstfall Leistungen verweigern.
Die eigenständige Durchführung solcher Tests ist zwar grundsätzlich möglich, erfordert aber erhebliche personelle und finanzielle Ressourcen. Zudem gelten selbst erstellte Testate nicht als revisionssicher.
🛢️ Azure Datensicherungsprüfung: Sicher. Transparent.
Mit Care Package
Die Anzahl der enthaltenen Datensicherungsprüfungen hängt von Ihrem Managed | Care Package ab:
- Premium Plus: 4 Prüfungen pro Jahr inklusive
- Premium: 2 Rücksicherungen pro Jahr inklusive
- Basic: 1 Rücksicherung pro Jahr inklusive
Ohne Care Package
Haben Sie kein Managed | Care Package gebucht, können Sie die Rücksicherungen auch einzeln über unseren SCT-Vertrieb bestellen:
- wahlweise 1x, 2x, 3x oder 4x pro Jahr
So läuft die Datensicherungsprüfung ab
Wir übertragen Ihre aktuelle Sicherungskopie der gevis-SQL-Datenbank (bei Doppelbuchung auch der s.dok Archiv-SQL-Datenbank) in unsere geschützte Azure-Prüfumgebung. Dort führen wir folgende Schritte durch:
- Einrichtung der benötigten Azure-Ressourcen
- Durchführung der Rücksicherung für das beauftragte System
- Überprüfung der von Ihnen gebuchten Datenbanken (gevis ERP oder s.dok)
- Ausstellung einer Bescheinigung über das Ergebnis
Vertragslaufzeit
- Laufzeit: 12 Monate
- Automatische Verlängerung um weitere 12 Monate, wenn nicht 3 Monate vor Ablauf schriftlich gekündigt wird.
Ressource
DLTEC-P-AZU-RESTORE Managed | Cloud VM-Backup
Ihre Vorteile auf einen Blick
- Zertifiziertes Prüfprotokoll für jede Rücksicherung.
- Rechtssicherheit gemäß gesetzlicher und regulatorischer Anforderungen.
- Zeit- und Kostenersparnis im Vergleich zur Eigenprüfung.
- Flexibilität: Sie bestimmen, welche Datenbanken geprüft werden.
☁️ Sicherung von Microsoft Online-Diensten (M365)
Bei den Onlinediensten von Microsoft 365 werden keine Daten gesichert. Bei Exchange online verfügen Sie nur über 30 Tage Papierkorb. Um alle Onedrive für Business, Sharepoint gemeinsam genutzten Ressourcen, Exchange online Postfächer und Share Folders, Teams Daten und Dokumente zu sichern, empfehlen wir Ihnen das Produkt "ConnectWise Full Cloud Backup". Damit werden auch diese wichtigen Datenquellen gesichert. Für die Mailboxen empfiehlt sich, im Rahmen der M365 Business Premium Pläne die Mail-Archive zu aktivieren.
Artikel A0002613 ConnectWise Full Cloud Backup
Artikel A0003248 Managed | Anteil ConnectWise
🗄️>☁️ On-Premises mit veeam - Zusatzsicherung in der Cloud
Sie betreiben Ihre Server On-Premises, führen eigenverantwortlich die Bandsicherung durch und möchten geschäftskritische Daten zusätzlich in der Azure Cloud sichern, um im Notfall diese VMs aus der Cloud heraus in Betrieb nehmen zu können. Mit "Managed | Cloud VM-Backup" bieten wir Ihnen dafür die Möglichkeit.
Artikel A0000690 Managed | Cloud VM-Backup
Fordern Sie Ihr Angebot unter Angabe des oder der gewünschten Artikel (kursiv dargestellt) bei unserem SCT-Vertrieb an. Gerne auch über ein Jira-Ticket.
Das albanische Virus funktioniert noch
So wird das manuelle „albanische Virus“ beschrieben, wie es funktionieren soll:
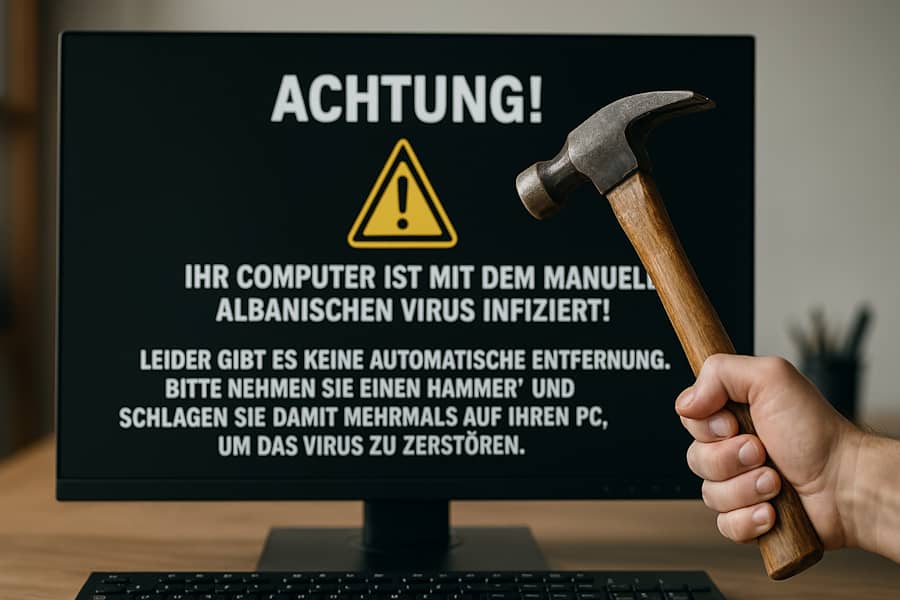
- Es ist eine Nachricht, oft eine E-Mail. Die Nachricht behauptet typischerweise, dass der Empfänger ein „albanisches Virus“ erhalten hat.
- Aufgrund der „schlechten Technologie“ in Albanien sei es ein „manuelles“ Virus. Das ist der Kern des Witzes.
- Die Anweisungen bestehen darin, alle Dateien auf der Festplatte manuell zu löschen.
- Die Nachricht fordert dann auf, die E-Mail an alle Bekannten weiterzuleiten. So verbreitet sich das „Virus“ – indem Leute bereitwillig den absurden Anweisungen folgen und die Nachricht weitergeben.
Das „albanische Virus“ funktioniert also nicht technisch. Es beruht auf Social Engineering und Humor, um Computer zu „infizieren“, indem es Benutzer dazu bringt, ihre eigenen Dateien zu löschen.
Im Laufe der Zeit ist das „albanische Virus“ mit verschiedenen Nationalitäten in Verbindung gebracht worden (z. B. „irisches Virus“, „Amish-Computervirus“), wobei alle dem gleichen Grundprinzip folgen: ein technologisch unbegabter Ursprung und manuelle Zerstörungsanweisungen.
Enkeltrick & Phishing: Dieselbe Methode in Neuauflage
- Enkeltrick: Betrüger geben sich als Angehörige oder Offizielle aus und nutzen Angst oder Dringlichkeit („Ich brauche sofort Geld!“), um Menschen zu unüberlegtem Handeln zu bewegen.
- Phishing: Opfer erhalten täuschend echte Mails oder Nachrichten („Ihr Konto ist gesperrt!“) und werden dazu verleitet, ihre Zugangsdaten selbst preiszugeben – genau wie beim albanischen Virus, wo Menschen sich selbst schaden.
Warum funktioniert das noch heute?
- Emotionale Manipulation: Menschen reagieren eher auf Angst oder Mitleid als auf rationales Denken.
- Technische Täuschung: Phishing-Seiten und Fake-Anrufe wirken professioneller als früher.
- Mangel an Aufklärung: Viele Opfer kennen diese Methoden nicht oder denken „mir passiert das nicht“.
Kurz gesagt: Kriminelle bringen ihre Opfer dazu, sich selbst zu schaden – sei es durch Löschen von Daten (albanischer Virus), Geldüberweisungen (Enkeltrick) oder das Weitergeben von Passwörtern (Phishing). Der Trick hat sich kaum verändert – nur die Maske ist eine andere.
Machen Sie einen User-Awareness-Check in Form von Online-Prüfung, um herauszufinden, wie Sie in verschiedenen Szenarien reagieren würden. Der dazu benötigte Test ist auf dieser Website, kostenfrei und unverbindlich für Sie nutzbar.
Sicherheitslücken und Handlungsbedarf
Grundsätzlich besteht Handlungsbedarf, sobald Hersteller von Produkten, die Sie im Einsatz haben, Sicherheitsupdates veröffentlichen. Wir empfehlen daher, Ihre Systeme stets auf die neuesten verfügbaren Versionen zu aktualisieren.
Bitte beachten Sie, dass für viele Produkte (z. B. Veeam, vSphere, IGEL OS) ein aktives Abonnement oder eine laufende Software-Wartung erforderlich ist, um Updates zu erhalten - oder auf neue Versionen zu aktualisieren (Windows, Windows Server, Office uns Andere). Zudem gibt es oft Abhängigkeiten zwischen Software und Betriebssystemen – aktuelle Versionen unterstützen beispielsweise meist nur neuere Windows Server-Betriebssysteme. Dies gilt auch für Open-Source-Anwendungen wie MariaDB: Die aktuelle Version 11.4 LTS ist unter Windows nur ab Server 2019 einsetzbar.
Die neuesten Versionen der von Ihnen genutzten Software finden Sie auf den Herstellerseiten im Downloadbereich. Falls Sie Ihr Hard- und Software-Inventar erfassen möchten, empfehlen wir die quelloffene Software OpenAudit Classic. Diese stellt zudem eine Übersicht über aktuelle Versionsnummern einiger bekannter Produkte bereit. OpenAudit Classic können Sie im Download-Bereich des GWS Sysko-Portals herunterladen. Gerne unterstützen wir Sie bei der Installation – der Support erfolgt jedoch ausschließlich über die GitHub-Community.
Unser Fazit: Verlängern Sie regelmäßig Ihre Software-Wartungsverträge und installieren Sie zeitnah die aktuellen Patches, um Sicherheitslücken zu vermeiden.
HP Universal-Druckertreiber kritisch
viele von Ihnen verwenden Drucker von #HP und damit auch den Universal #Druckertreiber (meist PCL6, 64 Bit). In der Softwareliste taucht dieser als „64 Bit HP CIO Components Installer“ auf.
#Wichtig – bereits am 18. November 2024 veröffentlichte HP eine aktualisierte Version des Treibers, erst am 29. Januar 2025 wurde der Artikel dazu publik gemacht.
Konkret weisen alle älteren Versionen als v7.3.0.25919 eine im CVS mit 9.8 bewertete kritische #Sicherheitslücke auf, die es Angreifern ermöglicht, Programmcode über Systeme, wo der Treiber installiert ist, zu installieren und auszuführen. Details hier.
Bringen Sie – falls noch nicht geschehen – bitte Ihren Universal-Druckertreiber von HP, sofern im Einsatz, auf den aktuellen Stand.
[linkbutton link="https://support.hp.com/de-de/drivers/hp-universal-print-driver-series-for-windows/model/3271558" label="HP Universaldruckertreiber Downloadseite"]Patchday Lücke mit 9.8 und BSI-Warnung
#Wichtig - beim #Microsoft Januar 2025 #Patchday wurde eine besonders kritische Sicherheitslücke, CVE-2025-21298, geschlossen, die alle Windows und Windows Server-Versionen betrifft (damit auch Windows Server 2012 R2, der seit Oktober 2023 nur noch Sicherheitsupdates im ESU-Plan bekommt. Die Lücke ist so kritisch, dass selbst das Bundesamt eine Warnung veröffentlicht hat.
Windows OLE Sicherheitslücke:
Schweregrad: Kritisch (CVEv3 Score 9.8)
Eine gefährliche Schwachstelle wurde in Windows OLE entdeckt. Hacker können diese Lücke ausnutzen, indem sie eine speziell gestaltete E-Mail an ein Ziel senden. Sobald diese E-Mail mit einer anfälligen Version von Microsoft Outlook geöffnet oder in der Vorschau angezeigt wird, kann der Angreifer den Code auf dem Zielsystem ausführen.
Empfehlung: Um sich zu schützen, sollten Sie Microsoft Outlook so konfigurieren, dass E-Mails nur im reinen Textformat gelesen werden.
Da die Lücke bereits aktiv ausgenutzt wird, installieren Sie bitte möglichst schnell die Januar-Patches oder/und konfigurieren alle Outlook-Versionen auf "Nur-Text-Lesen". Dies kann in den Outlook-Einstellungen oder bei verwalteten Geräten als Gruppenrichtlinie in Intune verteilt werden.
Übrigens: Auch das Versenden von E-Mails im "Nur-Text-Format" macht prinzipiell den E-Mail-Verkehr sicherer. (ist man selbst infiziert, wird man nicht zur Schadcode-Schleuder). Da die meisten Unternehmen aber Logos und formatierte Texte in E-Mails verwenden, ist das Nur-Text-Versenden keine Alternative mehr. Stellt der Empfänger den Maileingang auf "Nur-Text", werden die grafischen Formatierungen dort nicht dargestellt, die Sicherheit wird aber erhöht.