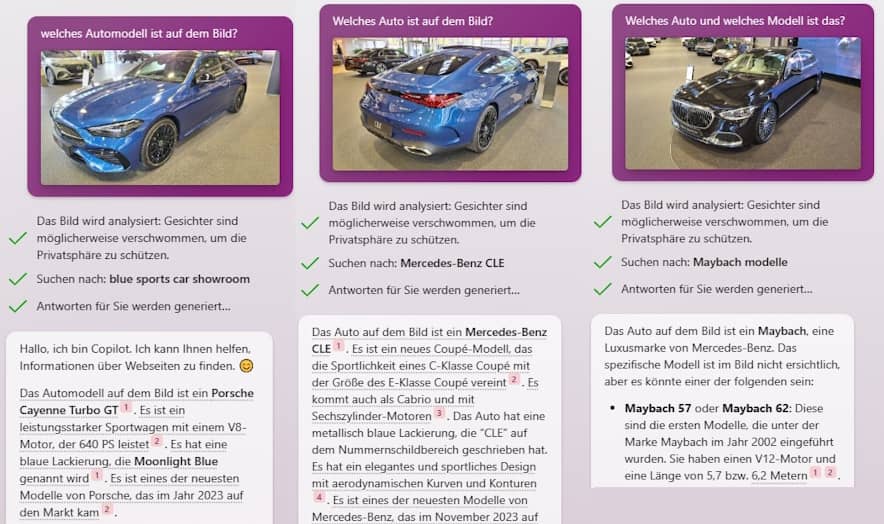
Ein weiterer Anwendungsfall für die KI aka. Microsoft #Copilot ist die Erkennung von Bildinhalten. Mit Speisen funktioniert das zwar in den meisten Fällen nicht (obwohl Zanderfilet an der Hautmaserung leicht zu identifizieren ist und auch Garnelen leicht erkennbar sind), versuchen wir es mal mit aktuellen Automodellen.
Ich habe in Showroom das neue CLE-Coupe (von vorne und hinten) und einen Maybach fotografiert, die Bilder in der Microsoft Copilot Seitenleiste hochgeladen und gefragt, um welches Auto es sich handelt…
Nach einem EPIC Fail – Der CLE von vorne wird als Porsche Cayenne SUV erkannt, ist die Erkennung von hinten besser trainiert (obwohl das Coupe von hinten Ähnlichkeit mit dem 911er hat). Den Maybach kennt Sydney (aka. Copilot:ininende) dann auch direkt von vorn:
Das soll Sie aber nicht davon abhalten, die Bildidentifizierung auch mal auszuprobieren. Gerade im technischen Großhandel eine Artikelbeschreibung anhand eines Fotos zu bekommen oder im Gartenmarkt kann es auch ohne die PlantNet App und deren Community hilfreich sein, Pflanzen zu identifizieren.
Microsoft Copilot im Enterprise Plan
Microsoft Copilot und Datenschutz
Während die kostenlosen Zugriffe auf Microsoft BING Chat (a.k. ChatGPT 4) und den mit Windows 10 und 11 verteilten #Copilot Chatprompt, sowie die direkten oder indirekten Zugriffe auf Bing Image Creator (aka. Dall-E 3.0) alle eingegebenen Informationen öffentlich im Internet speichern und auch ausgewählte generative Bilder veröffentlichen, gibt es im Rahmen ausgewählter Microsoft 365 Pläne seit Dezember 2023 die Variante "Bing Chat Enterprise", sowie das daraus aufgerufene Datenmodell "Bing Image Creator Enterprise".
Basis für die Anmeldung ist dabei die EntraID (ehemals Azure Active Directory Anmeldung). Man meldet sich also (hierfür ist derzeit noch der Edge-Browser erforderlich, der aber nicht Standardbrowser sein muss) mit seinem Arbeitskonto im Edge Browser an und ruft bing.com auf. Hat man nun einen unterstützten Microsoft 365 Plan, ist man in einem Bing Chat Enterprise (Copilot) unterwegs, der die Prompts zwar zum Training benutzt, nicht aber der Person zuordnen kann und auch erstellte generative Bilder nicht im Internet speichert.
Welche Pläne erlauben Bing Chat Enterprise?
Microsoft Copilot (früher Bing Chat Enterprise) fügt kommerziellen Datenschutz für berechtigte Benutzer hinzu, die mit Geschäfts-, Schul- oder Unikonten (Entra ID) angemeldet sind. Derzeit ist kommerzieller Datenschutz in Copilot für Benutzer mit einer berechtigten Microsoft 365-Lizenz verfügbar:
Microsoft 365 E3
Microsoft 365 E5
Microsoft 365 F3
Microsoft 365 Business Standard
Microsoft 365 Business Premium
https://learn.microsoft.com/de-de/copilot/manage
Der grün markierte Plan ist derzeit der mit dem besten Preis/Leistungsverhältnis, da er im Cloud-Einsatz die benötigten Einzelpakete zu einem günstigeren monatlichen Gesamtpaket vereinigt.
Vor- und Nachteile
[procons](+) gesenktes Risiko für Datenschutz-Verstöße||(+) es werden keine Prompts und Ausgabe-Daten dauerhaft gespeichert||(+) Anfragen und Ergebnisse stehen nur dem User zur Verfügung||(+) Bilder werden nicht in öffentlichen Galerien veröffentlicht, sondern stehen nur während der Browser-Sitzung dem User zum Download bereit||(-) Wer keine Microsoft 365 Pläne oben aus der Liste nutzt, geht leer aus und sollte die KI nicht geschäftlich nutzen||(+) im meistgenutzten Microsoft 365 Plan ist die Nutzung inbegriffen[/procons]
Fazit und Workshop
#Erfreulich - wenn Sie bereits die Microsoft 365 Business Premium Pläne im Unternehmen einsetzen, können Sie die verbesserten Datenschutzfunktionen des Copilot Enterprise nutzen.
Angebot: Wir bieten Ihnen einen Individual-Workshop an, um gemeinsam mit Ihnen die Voraussetzungen und neuen Möglichkeiten der datenschutzkonformen Nutzung der KI anhand ausgewählter Beispiele zu verdeutlichen und die Gefahren aufzuzeigen.
[linkbutton link="https://tech-nachrichten.de/workshop-copilot/" label="Workshop zum Microsoft Copilot"]
Wenden Sie sich an die Redaktion über das Schulungs-Anmelde-Formular oder kontaktieren Sie uns über die gewohnten Wege.
Microsoft Copilot – aufblasen!
Mit dem Dezember Update (oder wer es früher auf dem Rechner haben möchte mit dem optionalen Windows Update am 24.11.2023) verteilt Microsoft seinen Copilot nun auch an Windows 10 (22H2) Endgeräte. Die „Scharfschaltung“ der Funktionalität erfolgt dann zeitversetzt einige Wochen später. Je nach Microsoft 365 Abomodell lassen sich mit einem Geschäftskonto Funktionen der künstlichen Intelligenz abrufen. Microsoft spricht von einem Nachfolger des eingestellten „Cortana“ Assistenten. Auch mit einem Microsoft Konto stehen grundlegende Funktionen limitiert zur Verfügung. Aus Datenschutzgründen sollte der Copilot aber nur mit einem Geschäftskonto im Rahmen des Microsoft Tenants benutzt werden.
Da Windows 10 noch immer einen Marktanteil von über 78% hat und nicht zu erwarten ist, dass Firmen Millionen Tonnen von Elektronikschrott produzieren, weil sie funktionsfähige PCs, die drei bis fünf Jahre alt sind, verschrotten, rechnet sich die KI für eine Plattform Windows 11 mit mittlerweile geringerem Marktanteil (knapp 7% Pro/Enterprise, 18% Consumer-Versionen) als apple MAC-OS (rund 20%) vermutlich nicht.
#Witzig – Bei „Copilot“ muss ich als Erstes an eine Filmkomödie der Regisseure Abrahams/Zucker aus dem Jahre 1980 mit Leslie Nielsen denken: „Die unglaubliche Reise in einem verrückten Flugzeug„. Der beschriebene „Filmcharakter“ heißt zwar in der deutschen Fassung „Autopilot“, sitzt aber auf dem Sitz des Copiloten im Flugzeug. In der Szene verliert der Copilot Luft (wie Microsoft auf der Windows 11 Plattform). Legendäre Filmzitate vorher im Film „Mein Name ist Roger Murdock. Ich bin der Copilot“ und der Dialog zwischen Roger, Victor und Over „We have clearance, Clarence. Roger, Roger. What’s our vector, Victor?“
Wer diese Art von Humor mag, gebe bitte gern auf Google die Suchbegriffe „Copilot aufblasen“ oder „Roger Victor Vector over“ ein. Ein 2-Minuten Clip (den ich aus Copyrightgründen hier nicht verknüpfe) erläutert Details 🤣.
KI-Bild zum "Copilot" erstellt mit Bing Image Creator unter Assistenz von Dall-E
Azure AD wird zu Microsoft Entra ID
Kurz notiert: Microsoft hat am 11. Juli 2023 das Produkt „Azure Active Directory“ in „Microsoft Entra ID“ umbenannt. Vertraglich ändert sich nichts, auch die Preismodelle bleiben zunächst gleich. Weil das Active Directory in der Cloud schon immer ein Modul aus der Microsoft Entra Identitätslösung war, hat man sich entschlossen, die Bezeichnung anzupassen.
Wenn Sie Azure AD heute verwenden oder derzeit Azure AD in Ihren Organisationen bereitstellen, können Sie den Dienst weiterhin ohne Unterbrechung verwenden. Alle vorhandenen Bereitstellungen, Konfigurationen und Integrationen funktionieren weiterhin wie heute, ohne dass Sie etwas zu unternehmen brauchen.
Sie können vertraute Azure AD-Funktionen weiterhin verwenden, auf die Sie über das Azure-Portal, das Microsoft 365 Admin Center und das Microsoft Entra Admin Center zugreifen können.
Wie üblich, hat Microsoft für seine unterstützten Betriebssysteme und für Office am Dienstag Sicherheitslücken geschlossen. Wer also für Office und Windows die Updates zeitnah installiert, ist sicherer unterwegs. Für die Server müssen laut Richtlinien von BSI und Versicherungen die Patches innerhalb von 7 Tagen installiert sein, ansonsten drohen Kürzungen bei Versicherungsleistungen.
Eine entdeckte Lücke in Office, die bereits ausgenutzt wird, bleibt aber noch ungepatcht: (CVE-2023-36884, CVSS 8.3, hoch). Hierbei kann beim Öffnen eines präparierten Dokuments durch Mitarbeitende Schadcode eingeschleust werden.
Mindestens eine Bande russischer Krimineller nutzt die Lücke bereits in großem Stil aus. Wie Microsoft verlautbart, schützt der Microsoft 365 Defender für Business vor den Attacken. Wer also M365 Business Premium und den enthaltenen Defender für Business einsetzt oder den Defender für Business Plan aktiviert hat, ist sicherer.
#Wichtig – Ein Workaround soll zusätzliche Sicherheit für alle noch unterstützten Office-Versionen bieten:
Windows Registry Editor Version 5.00
[Computer\HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Internet Explorer\Main\FeatureControl\FEATURE_BLOCK_CROSS_PROTOCOL_FILE_NAVIGATION]
"Excel.exe"=dword:00000001
"Graph.exe"=dword:00000001
"MSAccess.exe"=dword:00000001
"MsPub.exe"=dword:00000001
"PowerPnt.exe"=dword:00000001
"Visio.exe"=dword:00000001
"WinProj.exe"=dword:00000001
"WinWord.exe"=dword:00000001
"Wordpad.exe"=dword:00000001
Da auch Wordpad (Bestandteil von Windows und Windows Server) auftaucht, ist es ratsam den key generell auf alle Systeme auszurollen, da auch damit Word-Dokumente geöffnet werden können.
Microsoft Authenticator App matching numbers
Kurz notiert: Um die Sicherheit zu erhöhen, aktiviert Microsoft neben der MFA Verpflichtung den Mechanismus, eine auf dem Windows-Rechner im Browser angezeigte, zweistellige Zahl in der Authenticator App auf dem Smartphone einzugeben. Bisher musste man Login-Vorgänge nur in der App genehmigen.
Die Änderung gilt für beide Plattformen (IOS und Android) und ist verpflichtend. Wie und ob Microsoft die matching numbers bei den anderen Authentifizierungsverfahren (Telefonanruf und TOTP) realisiert, ist nicht bekannt, bzw. macht bei TOTP auch keinen Sinn, da man dabei meist einen Hardware-Token hat.
In letzter Zeit verschickt Microsoft E-Mails zu sogenannten "Sicherheitsstandards". Man weist Sie darauf hin, zu einem bestimmten Datum diese Sicherheitsstandards für Ihren Microsoft 365 Tenant zu aktivieren. Der Microsoft Tenant wird für alle Online-Anwendungen verwendet. Dazu zählen: Exchange online, Office, Sharepoint, Teams, Dynamics 365, gevis ERP | VEO, gevis ERP | SaaS, Power-BI, Microsoft CRM 365 und Weitere.
Teil dieser Sicherheitsstandards ist die Aktivierung von #MFA (Multi-Faktor-Authentifizierung) für jeden Benutzer. Aus diesem Anlass gibt es ein paar wichtige Punkte, auf die wir Sie gerne hinweisen möchten.
Während derzeit nur rund 37% der Unternehmenskunden überhaupt MFA verwenden - ein großer Anteil sogar nur für administrative Konten, plant Microsoft so schnell wie möglich, den Faktor auf 100% und alle Benutzer zu steigern.
MFA ist ein Sicherheitsverfahren beim Anmelden, bei dem ein Benutzer neben seinem Benutzername und Kennwort einen weiteren Faktor zur Anmeldung benötigt, damit die Anmeldung genehmigt wird. Dieser Faktor ist im Falle der Sicherheitsstandards die Authenticator App von Microsoft, die auf dem Smartphone des Mitarbeiters installiert wird. Dort muss die Anmeldung bei Microsoft 365 zusätzlich genehmigt werden, was die Sicherheit vor Account Diebstahl deutlich erhöht.
Neben der App werden auch weitere Faktormethoden unterstützt wie Telefonanruf oder Hardwaretoken.
Nach der Aktvierung der Sicherheitsstandards von Microsoft, hat jeder Benutzer 14 Tage Zeit die App einzurichten. Nach Ablauf funktioniert die Anmeldung, ohne die App eingerichtet zu haben, nicht mehr. Eine nachträgliche Einrichtung ist aber weiterhin möglich. Falls Sie aktuell nicht über die nötigen Mittel verfügen, die Authenticator App bei jedem Benutzer zu installieren, empfehlen wir Ihnen folgende Möglichkeiten:
Einrichtung von Conditional Access
Die Authenticator App von Microsoft, dürfen Sie bereits bei Erstellung des Tenants sofort nutzen. Sie ist kostenlos als zusätzlicher Faktor und kann lizenzunabhängig eingerichtet werden. Neben der Authenticator App bietet Microsoft aber auch andere Möglichkeiten an, die Sicherheit durch einen weiteren Faktor zu erhöhen. Hier kommt Conditional Access zum Einsatz. Conditional Access kann andere Faktoren wie Standort, Betriebssystem, Geräte oder Gruppen nutzen, um den Zugriff für einen Benutzer zu gewähren. So kann sich der Mitarbeiter beispielsweise nur Anmelden, wenn er sich an einem der von Ihnen vorher definierten Standort befindet.
Conditional Access ist lizenzpflichtig und wird nur bei einem EntraID Plan1 freigeschaltet, der alle Mitarbeitenden, die Conditonal Access nutzen sollen, lizenziert werden muss. Die EntraID Plan1 Lizenz ist bereits in dem Abonnement Microsoft 365 Business Premium enthalten.
Wenn MFA für die Benutzer aktiviert wurde, muss MFA auch für die Benutzer eingerichtet werden. Das gilt auch, wenn Conditional Access so eingerichtet ist, dass keine MFA-Anmeldung erforderlich ist.
Sicherheitsstandards wieder deaktivieren?
Update 12.12.2023 - Mittlerweile lassen sich die Richtlinien auch nicht mehr deaktivieren. Die Sicherheitsstandards können nach der Aktivierung von Microsoft auch wieder über Azure Active Directory #EntraID deaktiviert werden. Wir weisen an dieser Stelle klar darauf hin, dass wir das nicht empfehlen.
Die Deaktivierung sollte nur erfolgen, falls noch mehr Zeit für die Organisation benötigt wird, MFA Unternehmensweit einzuführen. Eine langfristige Deaktivierung kann der Sicherheit Ihrer Microsoft 365 Umgebung schaden.
Falls Sie noch Rückfragen zu dem Thema der Microsoft Sicherheitsstandards haben, können Sie jederzeit einen Vorgang eröffnen und wir beraten Sie gerne.
Fazit - AVD mit Office ist günstiger als ohne
MFA kann nur mandantenweit (ganzer Tenant) aktiviert werden. Wenn Sie vermeiden möchten, dass auch an Theken und Kassen-Arbeitsplätzen das Handy mit der Authenticator-App gezückt werden muss, benötigen Sie entweder einen Microsoft 365 Business Premium Plan oder bei anderen Plänen wie Windows E3 (für Azure virtual Desktop (AVD) ohne Office und ohne E-Mail) den Microsoft EntraID Plan 1. Diese beiden Zusammenstellungen erlauben auch Geräte-ID oder IP-Adresse des Geräts als zweiten Faktur zuzulassen. Die Nutzung der Authenticator App kann damit vermieden werden.
#Wichtig - Nutzer, die bisher einen Exchange online Plan 1 nebst Mailvirenschutz, Endpunkt-Virenschutz und AVD Zugriff nutzten, sollten auf den Microsoft 365 Business Premium Plan umstellen, sobald möglich, da die Summe der Einzel-Pläne den Preis des Premium-Plans überschreitet. Oder anders gesagt: Das Gesamtpaket mit Office ist günstiger als AVD mit Postfach und Schutz und MFA.
Microsoft Preisliste - nachgerechnet
Azure und Onlinedienste - Backup Fakten
#Wichtig - nach dem totalen Datenverlust eines norwegischen Cloud-Anbieters, hier die Fakten, was und wie bei Microsoft in ISO-zertifizierten Rechenzentren gesichert wird:
SaaS: (z.B. gevis SaaS, ECM (Archiv) SaaS, BI1 SaaS) - Microsoft bzw. AWS führt einmal täglich einen Snapshot der Datenbanken aus. Dieser wird 30 Tage vorgehalten.
IaaS: virtuelle Server, die Sie bei Microsoft in Azure betreiben, sind standardmäßig mit 1 Snapshot aller VMs pro Tag, 14 Tage lang und 10 Jahressicherungen gesichert. Wer mehr möchte, kann Wochen und Monatssicherungen zusätzlich mieten
Online-Dienste: Exchange online, Sharepoint online, Teams, Onedrive für Business werden nicht gesichert. Diese Dienste verfügen nur über einen Papierkorb, der 30 Tage Datenrestauration (allerdings auch nur für Onedrive und Exchange Postfächer, nicht für Teams Chats und Teams Einstellungen). Wir empfehlen für die Sicherung dieser Dienste den Onlinedienst "Artikel A0002613 ConnectWise Full Cloud Backup".
Mailarchiv: In den Microsoft 365 Business Premium Plänen ist ein Mailarchiv enthalten, das eingerichtet werden kann. Alternativ ein Drittprodukte mit Ihrem Dienstleister einsetzen - z.B. Mailstore als Onlinedienst.
Wir haben für Sie typische Fragen (und Antworten) zur #Datensicherung in der #Microsoft #Azure IaaS Cloud in dieser #FAQ zusammengefasst:
[faq]Was wird über Azure Backup gesichert?|=|Azure Backup macht sogenannte Snapshots von allen in Azure IaaS angelegten und zur Sicherung ausgewiesenen Servern. Hierbei wird die gesamte Windows oder Linux-Maschine mit allen Inhalten, Betriebssystem und Daten (Storage) komplett gesichert. Liegen auf einer Dateifreigabe die Dokumente (aka. Laufwerke P:, Q:, R:, S:), werden diese mitgesichert. ||Wie werden Daten in Azure Backup verschlüsselt?|=|Azure Backup verschlüsselt alle Ihre gesicherten Daten automatisch, wenn sie in der Cloud mit Azure Storage-Verschlüsselung gespeichert werden. Dies hilft Ihnen, Ihre Sicherheits- und Complianceverpflichtungen zu erfüllen. Ruhende Daten werden mit der AES-256-Verschlüsselung verschlüsselt (einer der stärksten verfügbaren Blockchiffren, die mit dem FIPS 140-2-Standard konform ist). Zusätzlich werden alle Ihre Sicherungsdaten während der Übertragung über HTTPS übertragen. Sie bleiben immer im Azure-Backbone-Netzwerk. ||Wieviele Backups der Datensicherung werden erstellt (Generationen)?|=| Die empfohlene Standardeinstellung (und Best-Practice) ist:
[X] 14 Tages Sicherungen (1 x pro Tag)
keine 5 Wochen Sicherungen (da deutlich teurer)
keine 12 Monats-Sicherungen (da deutlich teurer)
[X] 10 Jahres-Sicherungen
Hierbei ist entscheidend, dass Daten und Datenbanken, die älter als 14 Tage sind, keinen nennenswerten wirtschaftlichen Vorteil bieten. Für die Langzeitsicherung wird 1x pro Jahr eine Sicherung für 10 Jahre aufbewahrt. ||Wo wird die Datensicherung gespeichert (an anderen Orten oder anderer Cloud)?|=|Aus wirtschaftlichen Überlegungen (GRC ist mind. doppelt so teuer) ist die Datensicherung als LRC gebucht, d.h. sie findet am Standort des gewählten Rechenzentrums (Frankfurt, Berlin, Dublin, Amsterdam) statt.||Ist die Datensicherung gegen Eventualitäten eines Ransomware-Angriffs vorbereitet?|=| Hierzu gibt es eine Liste von Empfehlungen von Microsoft. Ob diese von den Syskos auch eingesetzt werden, muss dieser selbst prüfen. ||Kann ich die gevis Datenbank zusätzlich Offline-Sicherung On-Premises erstellen?|=|Rechnen Sie die Datenmenge des SQL-Backup-Ordners und teilen sie durch Ihren Downstream Ihrer Internet-Leitung. Wenn die benötigte Zeit ausreicht, könnten Sie ein NAS z.B. von Synology bei sich aufstellen und über den integrierten Mechanismus den Ordner darauf kopieren. Zusätzlich - wegen notwendiger OFFLINE-Sicherungen müssen regelmäßig auf an das NAS angeschlossene USB-Platten Sicherungskopien erstellt werden, die dann an einem anderen Ort gelagert werden. ||Wie kann ein Wiederherstellungstest durchgeführt werden?|=|Das BSI schreibt regelmäßige Rücksicherungstests vor. Best practice ist hierbei 1x pro Monat. Analog zum Datensicherungs-Band-Check (On-Premises) bieten wir auch für das Azure Backup Rücksicherungsprüfungen an. Der Bestellschein kann hier heruntergeladen werden. ||Wie werden Daten aus Teams, Sharepoint, Exchange online und Onedrive for Business gesichert?|=|Wenn Sie keine optional anzumietenden Lösungen wie Connectwise Full Backup einsetzen, werden diese Dokumente und Daten nicht gesichert. Über de Papierkorb-Funktion der Onlinedienste lassen sich Dokumente nur max. 30 Tage restaurieren. Wird der Papierkorb gelöscht, sind die Dokumente fort. Mit dem Einsatz von Connectwise Full Backup werden mehrere Snapshots der Dokumente am Rechenzentrum des Connectwise Onlinedienstes gesichert. ||Wie werden E-Mails archiviert?|=|Nur wenn im Rahmen des Microsoft 365 Business Premium Plans das E-Mail-Archiv auf den Postfächern aktiviert und bei den anderen Plänen lizensiert und aktiviert wird, erfolgt eine Archivierung von E-Mails. Alternativ kann unsere Archivlösung oder ein Barracuda Mailarchiv lizensiert und eingerichtet werden. Fremdarchiv-Onlinedienste sind ebenfalls denkbar, müssen aber vom Anbieter eingerichtet werden.[/faq]
ChatGPT und der erste April
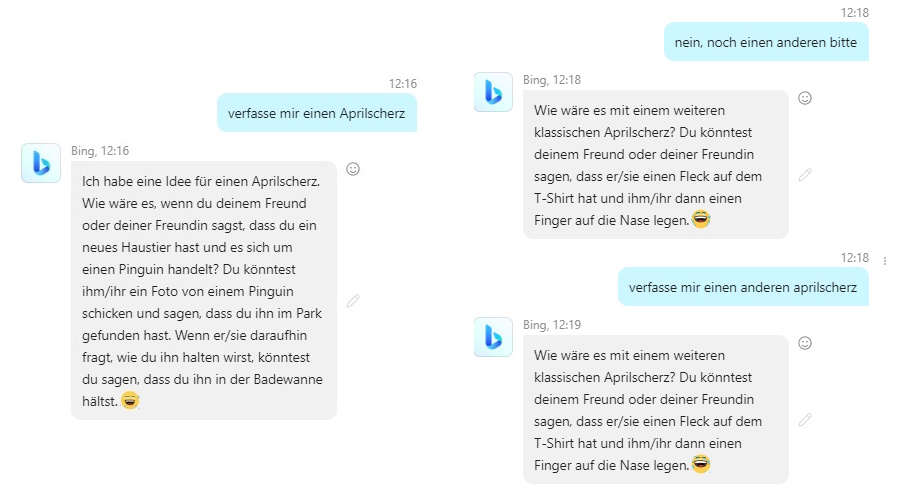
Nun ja, das mit Google am ersten April war unser diesjähriger #Aprilscherz, wie einige bemerkt haben, Überhaupt fällt auf, dass sich diese Jahr fast alle ITler auf ChatGPT in ihren Scherzen konzentrieren.
ChatGPT selbst ist leider nicht sehr kreativ und bietet nur Vorschläge für zwei Scherze an:
Bing KI-Suche wird zu Google KI-Suche
Nachdem Microsoft mit dem Edge on Chromium Browser aktuell wieder Marktanteile verliert (Das hängt auch damit zusammen, dass der intergrierte PDF-Betrachter durch die Adobe Acrobat Reader Freemium Software mit Werbung ausgetauscht wird), möchte man sich ganz auf die künstliche Intelligenz konzentrieren.
Bisher musste man entweder Microsoft Edge benutzen oder in Chrome die bing.com Webseite aufrufen, um die Suchmaschine BING optional um die KI-Funktionen zu erweitern.
Ab sofort kann, wer als Standard-Browser Google Chrome für Enterprise verwendet (auch der empfohlene Browser unserer Redaktion), sich auf der Microsoft Bing ChatGPT-Seite (wie bisher) registrieren und (nach Verlassen der Warteschlange, was einige Tage dauert) die KI aus dem Chrome Browser heraus nutzen. Dazu muss nicht einmal mehr Edge on Chromium auf dem System installiert sein. Auch Cortana, der Sprach-Assistent ist optional, da Google ja ebenfalls eine Sprachengine enthält.
Die Google Suche bekommt damit ebenfalls die Microsoft ChatAI Funktion – man muss nicht BING verwenden als Suchmaschine.
Microsoft Tech Blog
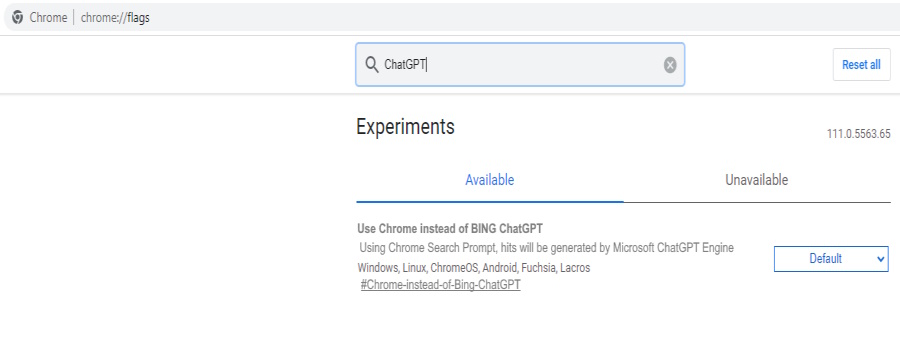
Zum Aktivieren der KI-Such-Funktionalität (ehemals Bing ChatGPT inklusive der Google Sprachsteuerung) in Google Chrome (ab Version 111 stable) gehen Sie in die chrome://flags und setzen den folgenden Parameter auf „enabled“. Nach einem Neustart des Browsers und wenn Sie bei Microsoft freigeschaltet sind (siehe oben), antwortet Ihnen die Google Suche automatisch mit der künstlichen Intelligenz von (ehemals BING-) ChatGPT – selbstverständlich auf deutsch.
Wir verwenden nur 1st-Party-Cookies, die von dieser Webseite ausgestellt werden und technisch notwendig sind. Wenn Sie Komfort-Cookies zulassen, dürfen wir auch Cookies setzen, die Ihren Komfort erhöhen und Präferenzen speichern. Welche Art von Cookies das sind, entnehmen Sie bitte:: DatenschutzImpressum
(Pflichtfeld: kann nicht abgewählt werden. Notwendige Cookies helfen dabei, eine Webseite nutzbar zu machen, indem sie Grundfunktionen wie Seitennavigation und Zugriff auf sichere Bereiche ermöglichen. Die Webseite kann ohne diese Cookies nicht funktionieren.
)
(Optional: Komfort-Cookies ermöglichen unserer Webseite, sich an Informationen zu erinnern, wie sich die Seite verhält, z. B. dass Sie bereits für eine Umfrage oder einen Termin abgestimmt haben.)