Inhaltsverzeichnis
- React2Shell: Entwarnung für gevis ERP BC und ECM 2 - 3
- NIS2 Gesetz seit dem 6. Dezember 2025 in Kraft 4
- Podcast: Weihnachten im Datacenter tierisch sicher 5 - 6
- NIS2: Jetzt registrieren! 7 - 8
- NIS2-Umsetzungs-Gesetz verabschiedet 9 - 11
- Reminder: keine Sicherheitsupdates mehr für Windows 10 & Office 12 - 13
- Datensicherung Microsoft Azure IaaS und SaaS 14 - 16
- Die letzte Lieferung 17 - 21
- IT‑Sicherheit nach BSI‑Standards: faktisch unverzichtbar auch ohne NIS2 22 - 24
- NIS2UmsuCG auf dem Weg 25
React2Shell: Entwarnung für gevis ERP BC und ECM
Seit Anfang Dezember sorgt die kritische #Sicherheitslücke CVE‑2025‑55182 („React2Shell“) in den React‑Server‑Komponenten weltweit für Aufsehen. Viele Unternehmen fragen sich derzeit, ob auch ihre eingesetzten Systeme betroffen sein könnten.
In diesem Artikel geben wir eine klare Einschätzung für drei zentrale Systeme:
- gevis ERP VEO, gevis ERP SaaS (Companial), gevis ERP (BC)
- d.3 Archiv (d.velop)
- i.r.i.s / Verify (OCR/Capture)
Hintergrund: Was ist die React‑Sicherheitslücke?
Die Schwachstelle betrifft ausschließlich moderne JavaScript‑Frameworks wie:
- React Server Components (RSC)
- Next.js (App Router, ab Version 15.x / 16.x)
- RSC‑bezogene Pakete wie
react-server-dom-webpackoderreact-server-dom-turbopack
Durch eine fehlerhafte Deserialisierung kann ein Angreifer ohne Authentifizierung beliebigen Code auf dem Server ausführen. Betroffen sind jedoch nur Anwendungen, die diese Technologien tatsächlich nutzen.
gevis ERP BC – nicht betroffen
gevis ERP BC basiert vollständig auf Microsoft Dynamics 365 Business Central und nutzt:
- SQL‑Server
- Business Central Service Tier
- Web‑ und Windows‑Clients
- AL-Extensions
- klassische .NET‑basierte Komponenten
React oder React‑Server‑Components kommen im gevis‑Produktstack nicht zum Einsatz.
Damit besteht keine Gefahr durch die React‑Sicherheitslücke.
d.3 Archiv – nicht betroffen
d.3 (d.velop d.3ecm) arbeitet mit:
- .NET‑Serverdiensten
- klassischen Thin‑Client‑/Webclient‑Technologien
- standardisierten DMS‑APIs
Auch hier gibt es keine Verwendung von React oder Next.js.
d.3 ist somit nicht anfällig für React2Shell.
i.r.i.s / IRIS / Verify – nicht betroffen
IRIS‑/Verify‑Lösungen dienen klassisch der:
- Texterkennung (OCR)
- Dokumentenerfassung
- Klassifikation und Extraktion
Technisch setzen diese Produkte auf lokalen Diensten, C++-/ .NET‑Bibliotheken und Capture‑Engines, jedoch nicht auf React‑basierten Webframeworks.
Damit besteht keine Betroffenheit.
Zusammenfassung
- gevis ERP BC: nicht betroffen
- d.3 Archiv: nicht betroffen
- i.r.i.s / IRIS / Verity: nicht betroffen
None der drei Systeme nutzt Technologien, die von der React‑Sicherheitslücke betroffen wären. Es besteht kein Handlungsbedarf für Ihre eingesetzten Produktivsysteme.
Hinweis: Eigene Web‑Portale prüfen
Falls Sie im Unternehmen andere (von Drittanbietern) React‑ oder Next.js‑basierte Webanwendungen einsetzen, sollten diese separat geprüft werden. Wenden Sie sich dazu bitte an die betreffenden Dienstleister.
Fazit
Sie können beruhigt sein: gevis ERP BC, d.3 und i.r.i.s sind nicht von der React‑Sicherheitslücke betroffen. Ihre Systeme laufen weiterhin sicher und stabil.
NIS2 Gesetz seit dem 6. Dezember 2025 in Kraft
Am 6. Dezember 2025 – passend zum Nikolaustag – ist das NIS2-Umsetzungsgesetz (NIS2UmsuCG) in Deutschland wirksam geworden. Mit diesem Stichtag endet die Übergangsphase, und Unternehmen, die unter die erweiterten Regelungen der EU #NIS2 Richtlinie fallen, müssen nun verbindlich erhöhte Anforderungen an ihre Cyber- und Informationssicherheit erfüllen.
Was bedeutet das für Unternehmen?
Das Gesetz zieht deutlich breitere Kreise als sein Vorgänger. Viele Organisationen, die bislang nicht im Fokus der Regulierung standen, fallen nun in die Kategorien „wichtige Einrichtungen“ oder „besonders wichtige Einrichtungen“. Für sie gelten unter anderem:
- Strengere technische und organisatorische Sicherheitsmaßnahmen
(z. B. Risikomanagement, Zugriffskontrollen, Business Continuity, Schwachstellenmanagement) - Erweiterte Meldepflichten bei Sicherheitsvorfällen
inklusive kurzer Reaktionsfristen und mehrstufiger Meldungen - Erhöhte Anforderungen an Governance und Verantwortlichkeiten
etwa Nachweispflichten gegenüber Behörden und eine stärkere Einbindung der Geschäftsleitung
Warum ist NIS2 so bedeutend?
NIS2 soll die Resilienz der digitalen Infrastruktur in Europa nachhaltig stärken – nicht nur in klassischen kritischen Sektoren, sondern auch in Branchen wie Produktion, Logistik, Abfallwirtschaft, Postdienste oder Lebensmittel. Dadurch rückt Informationssicherheit noch stärker in den unternehmerischen Alltag und wird zum strategischen Erfolgsfaktor.
Fazit
Mit dem Inkrafttreten des NIS2-Gesetzes ist für viele Unternehmen jetzt der Zeitpunkt gekommen, ihre bestehenden Sicherheitskonzepte zu überprüfen, Risiken neu zu bewerten und Prozesse nachhaltig zu professionalisieren. NIS2 ist mehr als ein Pflichtprogramm – es ist eine Chance, Informationssicherheit zukunftsfest aufzustellen. Lesen Sie auch unsere angehefteten anderen Artikel zum Thema im Blog.
Podcast: Weihnachten im Datacenter tierisch sicher
Moderator (warm und leicht ironisch):
Willkommen zur Weihnachtsausgabe von „Secure & Merry“, dem Podcast, der IT-Sicherheit mit einer Prise Humor verbindet.
Heute wird es tierisch – denn unser Datacenter bekommt festlichen Besuch von fünf Experten der besonderen Art.
Szene 1 – Die Ankunft im Datacenter
Fünf Tiere betreten die Sicherheitsschleuse:
1. ByteBrumm, der Braunbär – kräftig, gemütlich, hungrig nach Speicherplatz.
2. IcePatch, der Eisbär – kühl, fokussiert, Meister der „Frozen Backups“.
3. RedPandaRoot, der rote Panda – neugierig und etwas zu experimentierfreudig.
4. PandaAdmin, der große Panda – friedlich, aber mit Adminrechten ausgestattet.
5. WomBot, der Wombat – bodenständig und Tunnelbau-Experte für sichere Netzwerke.
Szene 2 – Die Mission
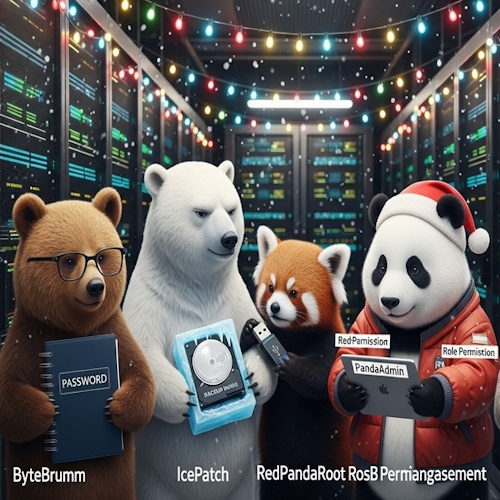
Die fünf sind zum jährlichen „X-MAS Security Check“ eingeladen.
ByteBrumm:
„Ich prüfe die Passwörter. Wenn eins schwächer ist als mein Winterschlaf, knurr’ ich.“
IcePatch:
„Backups werden kontrolliert. Alles, was nicht dreifach gesichert ist, friert ein – sinnbildlich.“
RedPandaRoot:
„Darf ich die Firewalls testen? Bitte? Nur kurz…?“
(grummelnde Blicke der anderen)
„Okay… nur gucken.“
PandaAdmin:
„Ich mach die Rechteverwaltung. Weihnachten ja – aber nicht für unbefugte Nutzer.“
WomBot:
„Ich seh mir die Netzwerksegmente an. Danach bau ich ’nen sicheren Tunnel.“
Szene 3 – Kleine Katastrophen und große Erkenntnisse
Das Passwort-Problem
ByteBrumm:
„‚weihnachten123‘. Wirklich? Das Passwort gehört auf die Naughty-List!“
Er ersetzt es durch:Frohe-F3sttage!2025#Hoho
Moderator:
Moral: Schwache Passwörter sind wie billiger Glühwein – tun nur kurz gut, schaden aber lange.
Der neugierige Panda
RedPandaRoot findet ein USB-Stick mit der Aufschrift „wichtige Bilder“.
Alle:
„Nicht einstecken!“
Moderator:
Unbekannte Datenträger sind wie dubiose Plätzchen bei Kollegen – lieber nicht anfassen.
Der Backup-Schreck
IcePatch:
„Das letzte vollständige Backup ist so alt wie der Weihnachtsbaum… ohne Wasser.“
Not amused.
PandaAdmin räumt auf
Er entdeckt einen Nutzer mit „Admin“ und „Gast“-Rechten.
PandaAdmin:
„Das ist wie: gleichzeitig Bambus und Fast Food essen. Unmöglich.“
Szene 4 – Das Weihnachtswunder im Datacenter
Die Tiere schmücken das Datacenter sicher:
- Lichterkette: geprüft & zertifiziert
- Firewall als Adventskranz (natürlich ohne echte Kerzen)
- Monitoring-Lichter blinken im Rhythmus von „Jingle Bells“
WomBot:
„Wieder ’ne sichere Weihnacht. Keine Datenlecks, keine Ransomware.“
ByteBrumm:
„Alle Passwörter schön stark – wie ich.“
IcePatch:
„Backups frisch und stabil.“
RedPandaRoot:
„Und ich hab fast nichts angefasst!“
PandaAdmin:
„Rechte sauber getrennt. Friede auf Erden.“
Outro – Die Botschaft für die IT-Kunden
Moderator:
Liebe Zuhörerinnen und Zuhörer,
unsere tierischen Experten erinnern daran:
- Starke Passwörter sind schöner als jede Beleuchtung
- Regelmäßige Backups sind die wahren Weihnachtsgeschenke
- Unbekannte Anhänge & Datenträger lieber meiden
- Saubere Rechteverwaltung erspart festliche Überraschungen
Wir wünschen frohe & sichere Feiertage –
und denken Sie daran: Sicherheit ist das beste Geschenk für Ihre IT.
NIS2: Jetzt registrieren!
Die EU-Richtlinie NIS-2 (Network and Information Security Directive) ist seit 2024 ein zentraler Baustein zur Verbesserung der Cybersicherheit im europäischen Wirtschaftsraum. Mit der deutschen Umsetzung im #NIS2 Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) wurden nicht nur KRITIS-Betreiber, sondern auch zahlreiche weitere Unternehmen erstmalig reguliert.
Der entscheidende Punkt: Auch Unternehmen, die bisher nicht unter KRITIS fielen, gelten nun als „wichtige Einrichtungen“ und müssen sich registrieren.
Warum eine Registrierung Pflicht ist
Alle Unternehmen, die unter NIS-2 fallen – also sowohl „besonders wichtige Einrichtungen“ (ehemals KRITIS) als auch „wichtige Einrichtungen“ (neu betroffene Unternehmen) – sind gesetzlich verpflichtet, sich bei der gemeinsamen Registrierungsstelle von BSI und BBK zu melden.
Damit sollen die Behörden:
- Ansprechpartner im Notfall erreichen können
- Cybervorfälle zentral erfassen
- Informationen, Warnungen und Pflichten zielgerichtet verschicken
- die Einhaltung der gesetzlichen Anforderungen überwachen
Die Registrierung muss innerhalb von 3 Monaten erfolgen, nachdem ein Unternehmen feststellt oder feststellen kann, dass es unter NIS-2 fällt.
Wo müssen sich Unternehmen registrieren?
Die Registrierung erfolgt online über eine Elster ID. Ich habe dazu einen separaten Artikel geschrieben.
Dieses Portal ist die zentrale Anlaufstelle für:
- bisherige KRITIS-Betreiber
- alle neuen NIS-2 „wichtigen Einrichtungen“
- NIS-2-relevante Dienstleister
- Betreiber digitaler Dienste
Welche Daten werden benötigt?
Die Registrierung erfordert unter anderem:
- Unternehmensname und Rechtsform
- Adresse und Kontaktdaten
- Name des gesetzlichen Vertreters
- NACE-Code (wirtschaftliche Tätigkeit)
- betroffene Sektoren und Dienste
- öffentliche IP-Adressbereiche
- Länder, in denen Dienste erbracht werden
Je vollständiger die Angaben, desto schneller der Registrierungsprozess.
Wer ist überhaupt betroffen?
Das Gesetz unterscheidet zwei Kategorien:
Besonders wichtige Einrichtungen
(z. B. Energie, Wasser, Gesundheitswesen, große Hersteller, bestimmte IT-Dienstleister)
Wichtige Einrichtungen
(z. B. mittelgroße Unternehmen vieler Branchen ab bestimmten Schwellenwerten)
Ein Unternehmen ist in der Regel betroffen, wenn es:
- mehr als 50 Mitarbeiter hat und
- über 10 Mio. € Umsatz und Bilanzsumme liegt
- oder in einen der NIS-2-Sektoren fällt
Damit betrifft NIS-2 weit mehr Firmen als früher – vom Produktionsbetrieb über IT-Dienstleister bis hin zu Logistik, Lebensmittelwirtschaft und Chemie.
Fazit: Jetzt Klarheit schaffen und registrieren
Unternehmen, die bereits einen IT-Sicherheitscheck sowie eine Risikoanalyse mitsamt Notfallplan durchgeführt haben, verfügen in der Regel über die notwendigen Informationen, um sicher festzustellen:
- ob sie unter die NIS-2-Richtlinie fallen,
- welcher Kategorie („wichtige“ oder „besonders wichtige“ Einrichtung) sie zugeordnet werden
- und ob eine Registrierung im MIP-Portal des BSI/BBK erforderlich ist.
Wenn diese Grundlagen bereits vorhanden sind, kann die Registrierung schnell und rechtssicher erfolgen.
Alle anderen Unternehmen – insbesondere solche, die bislang keine systematische IT-Dokumentation, Gap-Analyse oder Risikobewertung nach BSI-Grundschutz durchgeführt haben – sollten zunächst die nötigen Voraussetzungen schaffen. Dafür empfiehlt sich das kombinierte NIS-2 Vorbereitungspaket, bestehend aus:
🔹 IT-Sicherheitscheck und Gap-Analyse nach BSI-Grundschutz
https://tech-nachrichten.de/it-sicherheits-check/
🔹 Schulung, Risikoanalyse & Notfallkonzept nach NIS-2-Anforderungen
https://tech-nachrichten.de/schulung-notfallkonzept-risiko/
Erst auf dieser Basis kann sauber bewertet werden, ob das Unternehmen als „wichtig“ oder „besonders wichtig“ gilt – und ob eine Registrierungspflicht besteht.
NIS2-Umsetzungs-Gesetz verabschiedet
✅ Was ist passiert
Die #NIS2 Richtlinie ist auf EU-Ebene am 16. Januar 2023 in Kraft getreten. Deutschland hatte die Umsetzungsfrist bis zum 17. Oktober 2024, diese Frist wurde jedoch nicht eingehalten. Der Kabinettsentwurf des BMI („Entwurf eines Gesetzes zur Umsetzung der NIS-2-Richtlinie …“) wurde veröffentlicht und durch das Bundeskabinett beschlossen (am 30. Juli 2025). Der Bundestag hat das Gesetz laut mehreren Quellen am 13. November 2025 beschlossen. Openkritis Zusammenfassung und Artikel der Bundesregierung
⚠️ Was heißt das in der Praxis & was kommt noch
Mit dem Beschluss des Gesetzes wird der rechtliche Rahmen in Deutschland gelegt, mit dem die Richtlinie in nationales Recht überführt wird. OpenKritis Artikel dazu. Das Gesetz sieht unter anderem vor:
- Erweiterten Anwendungsbereich: Neben klassischen KRITIS-Betreibern sollen künftig „wichtige“ und „besonders wichtige“ Einrichtungen erfasst werden.
- Neue Meldepflichten bei Sicherheitsvorfällen (z. B. dreistufiges Melderegime: Erstmeldung innerhalb 24 Std., Zwischenbericht, Abschlussbericht)
- Verstärkte Befugnisse für das Bundesamt für Sicherheit in der Informationstechnik (BSI) und andere Behörden – z. B. Prüfungen, Mitteilungs- und Kontrollrechte.
- Neue Pflichten für Unternehmen: Risikomanagement, organisatorische & technische Maßnahmen, Berücksichtigung von Lieferketten und Dienstleistern.
Der genaue Zeitpunkt des Inkrafttretens steht noch aus. Es wird davon ausgegangen, dass das Gesetz Ende 2025 oder Anfang 2026 wirksam wird.
[time_until date="01.01.2026" label="voraussichtliches Inkrafttreten NIS2UmsuCG"]📌 Anwendungsbereich – deutlich erweitert
Bisher (IT-SiG 2.0):
- Fokus auf KRITIS-Betreiber und einige digitale Dienste.
- Sektorspezifische Schwellenwerte.
Neu (NIS2UmsuCG):
- Zwei neue Kategorien:
- Besonders wichtige Einrichtungen (Essential Entities, EE)
- Wichtige Einrichtungen (Important Entities, IE)
- Unternehmensgröße wird zu einem zentralen Kriterium (250+ MA oder hoher Umsatz).
- Viel mehr Branchen und auch Zulieferer indirekt betroffen.
Auswirkung:
Eine große Zahl bisher nicht regulierter Unternehmen fällt ab sofort unter verbindliche Sicherheitsanforderungen.
📌 Sicherheitsanforderungen – viel konkreter und umfangreicher
Bisher:
- „Stand der Technik“ ohne starke Konkretisierung.
- Weniger klare Vorgaben für Risikomanagement.
Neu:
Klare Anforderungen, u. a.:
- Strukturiertes Risikomanagement inkl. Lieferkette
- Incident Response mit klar definierten Abläufen
- Business Continuity und Disaster Recovery
- Zero-Trust-Elemente
- Sichere Entwicklung und Patch-Management
- Verbindliche MFA / starke Authentifizierung
- Dokumentierte Tech- und Orga-Maßnahmen
Auswirkung:
Mehr prüfbare und verbindliche Kriterien – vergleichbar mit ISO 27001, aber bindender.
📌 Neues Melderegime für Sicherheitsvorfälle
Bisher:
- Meldung innerhalb 24 Stunden, wenig sanktioniert.
Neu – dreistufig:
- Erstmeldung innerhalb 24 Stunden
- Zwischenbericht nach 72 Stunden
- Abschlussbericht innerhalb eines Monats
Auswirkung:
Unternehmen brauchen klar definierte Meldeprozesse, Tools und Verantwortlichkeiten.
📌 4. Management-Verantwortung und Haftung
Bisher:
- Verantwortlichkeit eher indirekt.
Neu:
- Geschäftsführung haftet persönlich bei fahrlässiger Pflichtverletzung.
- Pflicht zu Management-Schulungen im Bereich Cybersicherheit.
- Behörden können Maßnahmen gegen die Unternehmensleitung richten.
Auswirkung:
Security muss auf Vorstandsebene aktiv geführt und dokumentiert werden.
📌 Deutlich höhere Bußgelder
Bisher:
- Maximal 2 Mio. €.
Neu:
- Besonders wichtige Einrichtungen: bis zu 10 Mio. € oder 2 % Umsatz
- Wichtige Einrichtungen: bis zu 7 Mio. € oder 1,4 % Umsatz
Auswirkung:
Bußgeldniveau vergleichbar mit DSGVO – deutlich höheres Risiko.
📌 Ausgeweitete Befugnisse des BSI
Bisher:
- Beratung, Anordnungen, Mindeststandards.
Neu:
- Anlasslose Prüfungen möglich
- Verbindliche technische Anordnungen
- Eingriffsbefugnisse bis in die Lieferkette
- Pflicht, dass Unternehmen mitwirken und Daten liefern
Auswirkung:
Unternehmen müssen jederzeit prüf- und nachweissicher sein.
📌 7. Lieferketten- / Dienstleisterpflichten
Bisher:
- Kaum konkrete gesetzliche Vorgaben.
Neu:
- Risikobewertung von Dienstleistern verpflichtend
- Verbindliche Security-Vorgaben in Verträgen
- Fokus auf Cloud, MSP, Softwarelieferanten
- Nachweis „angemessener Sicherheit“ in der Kette
Auswirkung:
Vendor-Management und TPRM werden zentrale Pflichtaufgaben.
📌 Governance und organisatorische Vorgaben
Neu eingeführt / konkretisiert:
- Verbindliche Sicherheitsstrategien
- Klare Rollen & Verantwortlichkeiten
- Audit- und Reportingpflichten
- Regelmäßige Schulungen
- Dokumentationspflichten für alle Maßnahmen
Auswirkung:
Organisatorische Sicherheit wird so wichtig wie technische Sicherheit.
📌 Fazit
NIS2UmsuCG verschärft und erweitert die Vorgaben des IT-SiG 2.0 erheblich:
- Mehr betroffene Unternehmen
- Konkretere Sicherheitsanforderungen
- Strengere Meldepflichten
- Persönliche Managementhaftung
- Höhere Bußgelder
- Deutliche Stärkung der Behördenrechte
- Verpflichtende Einbindung der Lieferkette
Für Systemkoordinierende und IT Fachpersonal in Unternehmen bedeutet das: Die Anforderungen steigen erheblich – organisatorisch, technisch und dokumentarisch.
Reminder: keine Sicherheitsupdates mehr für Windows 10 & Office
#Wichtig - morgen ist bei #Microsoft Patch Tuesday – doch für Windows 10 (Home/Pro/Enterprise), Office 2016/2019 und Exchange Server 2019 On-Premises bedeutet das: keine regulären Sicherheitsupdates mehr.
Das Supportende ist erreicht – und damit endet auch die Versorgung mit sicherheitsrelevanten Patches für Unternehmensumgebungen.
Was endet – und seit wann?
- Windows 10 (22H2, alle Editionen):
Der reguläre Support endete am 14. Oktober 2025. Für Privatanwender bietet Microsoft ein Extended Security Updates-Programm (ESU) an – nicht aber für Unternehmen.
Firmenkunden, die weiterhin Support benötigen, müssen auf Windows 11 oder Azure Virtual Desktop (AVD) migrieren. - Microsoft Office 2016 & 2019:
Ebenfalls Ende des Supports am 14. Oktober 2025 – und kein ESU-Programm verfügbar. Ab sofort gibt es keine Sicherheitsfixes mehr, auch nicht für Volumenlizenz- oder On-Prem-Installationen. - Exchange Server 2019 On-Premises:
Der reguläre Support ist am 14. Oktober 2025 ausgelaufen. Es gibt nur noch ein zeitlich begrenztes ESU-Programm (6 Monate) bis 14. April 2026, das individuell über Microsoft-Vertriebskontakte bereitgestellt wird – keine automatische Verlängerung oder öffentliche Downloads.
Speziell: Azure Virtual Desktop (AVD) mit Windows 10
Ein Sonderfall: In Azure Virtual Desktop-Umgebungen mit Windows 10 Multisession erhalten Systeme weiterhin sicherheitsrelevante Updates – ohne zusätzliches ESU-Abo.
Diese Ausnahme gilt nur innerhalb von Azure und nicht für lokale Windows 10-Installationen in Unternehmen.
Wichtig: Wer weiterhin Windows 10 Enterprise oder Pro lokal betreibt, erhält ab morgen keinerlei Sicherheitsupdates mehr.
Warum „ab morgen“ besonders kritisch ist
Ab dem Patch Tuesday im November 2025 erscheinen für die genannten Produkte keine regulären Sicherheitsupdates mehr.
Das bedeutet: Jedes Windows 10-, Office 2016/2019- oder Exchange 2019-System ohne Migration oder Cloud-Ausnahme bleibt dauerhaft verwundbar.
Bekannte Schwachstellen können ab morgen ungepatcht ausgenutzt werden – mit potenziell gravierenden Folgen für IT-Sicherheit und Compliance.
Gerade bei Exchange Servern warnen Sicherheitsbehörden wie das BSI vor einer zu erwartenden Welle gezielter Angriffe auf ungepatchte Systeme.
Handlungsempfehlungen (sofort umsetzen)
- Windows 10:
- Sofort prüfen: Welche Systeme laufen noch auf Windows 10?
- Migration auf Windows 11 einleiten – auch in VDI-Umgebungen.
- Alternativ: Azure Virtual Desktop (Windows 10 Multisession) prüfen, falls Cloud-Betrieb möglich ist.
- Office 2016/2019:
- Umstieg auf Microsoft 365 Apps for Enterprise oder Office 2024 LTSC planen.
- Ältere Versionen dürfen nicht mehr produktiv eingesetzt werden.
- Exchange Server 2019:
- Wenn zwingend nötig, ESU bis April 2026 über Microsoft-Kontakt beantragen.
- Langfristig: Migration auf Exchange Online oder Exchange Subscription Edition vorbereiten.
- Übergangsmaßnahmen zur Risikominimierung:
- Exponierte Dienste (z. B. OWA, EWS) absichern oder abschalten.
- MFA erzwingen, EDR- und Logging-Regeln anpassen.
- Backups und Netzsegmentierung überprüfen.
- Angriffsoberflächen durch interne Pen-Tests oder Schwachstellenscans neu bewerten.
Checkliste für morgen (11. November 2025)
- Inventar: Welche Systeme laufen noch auf Windows 10 / Office 2016/2019 / Exchange 2019?
- Migrationspfade dokumentiert und kommuniziert?
- Exchange-ESU ggf. beauftragt (bis April 2026)?
- MFA und Härtungsmaßnahmen aktiv?
- Monitoring/EDR auf bekannte Exploit-Ketten (z. B. CVE-Historie) erweitert?
Fazit
Ab morgen endet die Ära von Windows 10, Office 2016/2019 und Exchange 2019 On-Prem in der Unternehmens-IT.
Ohne Updates besteht ein erhebliches Sicherheits- und Compliance-Risiko.
Es gibt kein ESU-Programm für Unternehmen – der einzige sichere Weg ist die Migration auf Windows 11, Microsoft 365 oder Exchange Online.
Jetzt handeln – bevor die Angreifer es tun.
Datensicherung Microsoft Azure IaaS und SaaS
Sicher in der Cloud: Das Datensicherungs-Konzept für gevis in Microsoft Azure IaaS und gevis ERP | VEO (r) bzw. Companial SaaS
Die Digitalisierung schreitet voran – und mit ihr die Anforderungen an moderne IT-Infrastrukturen. Für Unternehmen, die gevis ERP BC einsetzen, stellt sich zunehmend die Frage: Wie lässt sich die #Datensicherheit in der #Cloud gewährleisten? Dieser Blog-Artikel beleuchtet die Konzepte hinter der #Datensicherung in Microsoft Azure IaaS und der gevis Companial SaaS-Umgebung.
Microsoft Azure IaaS: Flexibilität mit Verantwortung
In der Infrastructure-as-a-Service (IaaS)-Variante wird gevis ERP BC auf dedizierten Azure-Servern betrieben – etwa über RDP-Sitzungen, Azure Virtual Desktop oder direkt im Browser. Die Verantwortung für die Datensicherung liegt hier bei Microsoft, das tägliche Snapshots und Langzeitarchivierung über Azure Backup bereitstellt.
Highlights:
- Alle Azure Server:
- 30-Tage-Sicherung mit täglicher Vollsicherung
- 10-Jahres-Archivierung für Compliance-Zwecke
- gevis ERP | BC Datenbanken (auf separatem Storage Account abgelegt):
- 1x pro Tag Vollsicherung
- alle 15 Minuten Deltasicherung
- (Achtung! vorgeschrieben, aber nur im Rahmen der Managed | Care Packages Premium und Premium plus oder optional einzeln buchbar):
- Konsistenzprüfungen für gevis ERP BC und s.dok-Datenbanken
- nach BSI GSK Standards vorgeschriebene Rücksicherungstests alle 3 Monate
Die gevis ERP | BC Sicherung erfolgt über SQL-Agenten-Wartungspläne und das Azure Backup Portal. Systemkoordinatoren oder GWS Managed Services übernehmen die Kontrolle und Durchführung.
Backup-Protokolle einsehen: Azure Portal und SQL-Agent
Im Azure Portal:
- Anmeldung unter https://portal.azure.com
- Navigieren zu Backup Center oder dem jeweiligen Recovery Services Vault
- Auswahl der VM oder Datenbankinstanz
- Anzeige des Sicherungsverlaufs inkl. Status, Dauer und Fehlerprotokollen
Im SQL Server Agent:
- Öffnen von SQL Server Management Studio (SSMS)
- Navigieren zu SQL Server Agent > Jobs
- Auswahl des relevanten Jobs (z. B. gevis-, BI1- oder s.dok-Datenbank)
- Rechtsklick → View History zur Einsicht der Ausführungsdetails
Textprotokolle im Dateisystem:
- Pfad:
h:\sql-backup\berichteoderc:\doku_DB - Enthalten tägliche Sicherungsstatistiken und Statusmeldungen
- Automatische Löschung älterer Protokolle (>30 Tage)
- Grundlage für Systemmeldungen an die GWS
Hinweis zu Wartungsplänen:
- Müssen vor der Bandsicherung abgeschlossen sein
- Sicherungssoftware (Standard: Microsoft Azure Backup) sichert
.BAKund.TRNDateien- Hinweis Drittanbieter Sicherungssoftware - keine Truncate-Logs über Drittsoftware – stattdessen Copy Logs aktivieren unter SQL-Aware Exclusions
gevis ERP | VEO SaaS und Companial SaaS: Sicherheit durch Standardisierung
Die Software-as-a-Service (SaaS)-Variante von gevis wird vollständig durch Microsoft betrieben, bei Companial von diesem Unternehmen überwacht (Auftragsverarbeiter). Die Datenbanken sind als Webservices in der Microsoft Cloud verfügbar, und Microsoft übernimmt die Sicherung gemäß den SLAs.
Besonderheiten:
- Keine direkte Einsicht in Sicherungsprozesse oder Speicherorte
- 30-Tage-Snapshot-Sicherung durch Microsoft
- ISO-zertifizierte Rechenzentren garantieren Compliance
- Zero-Administration für Kunden – keine manuelle Pflege der Infrastruktur notwendig
Vergleich: IaaS vs. SaaS – Was passt zu wem?
| Kriterium | IaaS (Azure) | SaaS (Companial) |
|---|---|---|
| Zugriff | Voller Zugriff auf Server und SQL | Nur Browser-Zugriff, keine SQL-Verbindung |
| Sicherungskontrolle | Teilweise durch GWS (Managed Care Package Premium(+) oder Kunden | Vollständig durch Microsoft |
| Transparenz | Einsicht in Backup-Protokolle durch Kunden möglich | Keine Einsicht in Backup-Details |
| Flexibilität | Hoch (z. B. bei Migrationen) | Standardisiert, weniger Anpassungsmöglichkeiten |
| Compliance | ISO-konform, individuell erweiterbar | ISO-konform, durch Microsoft geregelt |
Fazit: Sicherheit ist kein Zufall
Ob IaaS oder SaaS – beide Modelle bieten robuste Datensicherungskonzepte, die den Anforderungen moderner Unternehmen gerecht werden. Die Entscheidung für das passende Modell sollte auf Basis der IT-Strategie, Compliance-Vorgaben und internen Ressourcen getroffen werden.
Für weitere Details lohnt sich ein Blick in die internen Dokumente wie die Systemanforderungen und den Cloud Readiness Check.
Für eine Komplett-Dokumentation und Compliance Überprüfungen nach BSI Grundschutz bieten wir Ihnen unseren IT-Sicherheitscheck, ergänzt durch Risikoanalyse und Notfallplan nach BSI-Standards an.
Die letzte Lieferung
Prolog
Die „Nordversand GmbH“ war ein Großhändler mit einem Ruf für Zuverlässigkeit. Von ihrem Standort am Rand von Stuttgart aus belieferte sie Kunden in ganz Europa mit technischen Komponenten, Maschinenzubehör und Spezialwerkzeugen. Doch hinter der Fassade aus Ordnung und Effizienz begann sich ein Schatten auszubreiten.

Es begann harmlos. Eine Lieferung nach Wien kam doppelt an. Ein Kunde in Lyon erhielt Ware, die nie bestellt worden war. Die Buchhaltung entdeckte eine Rechnung über 38.000 Euro – ausgestellt an eine Firma namens „Nordbyte Solutions“, die es nicht gab. Die IT meldete verdächtige Zugriffe auf das CRM-System – über ein VPN aus Salzburg.
Clara Stein, Geschäftsführerin der Nordversand, rief ihre Führungskräfte zusammen. Im Besprechungsraum saßen Henrik Baum (IT-Leiter), Oliver Kern (Logistikchef), Nina Falk (Buchhaltung) und Leo Brandt (Außendienst). Die Stimmung war angespannt.
„Wir haben ein Sicherheitsproblem“, begann Henrik. „Jemand hat sich mit Admin-Rechten Zugriff auf unsere Systeme verschafft. Die Spur führt zu einem VPN-Server in Salzburg.“
Leo hob die Hand. „Ich war letzte Woche dort – privat. Ich hatte keinen Laptop dabei.“
„Und trotzdem wurde von deinem Account eine Bestellung ausgelöst“, sagte Henrik. „An Nordbyte Solutions. Die Adresse ist ein leerstehendes Bürogebäude.“
Clara sah Leo scharf an. „Wie erklärst du das?“
Leo schwieg.
Nina meldete sich zu Wort. „Ich habe eine Rechnung gesehen, die doppelt verbucht wurde – mit einer abweichenden Kontonummer. Das ist mir erst beim Monatsabschluss aufgefallen.“
„Und wer hat die Rechnung freigegeben?“ fragte Clara.
„Das System zeigt Oliver Kern als Freigeber“, antwortete Nina. „Aber das Datum passt nicht. Oliver war da auf einer Messe in Hamburg.“
Henrik überprüfte die Logdateien. „Die Freigabe erfolgte von einem internen Rechner – aus dem Buchhaltungsbüro.“
„Mein Rechner war zur Wartung“, sagte Nina. „Henrik, du hast ihn abgeholt.“
„Stimmt“, sagte Henrik. „Aber ich habe ihn nur weitergegeben – an unseren externen Techniker.“
„Wer hat den beauftragt?“ fragte Clara.
„Ich“, sagte Henrik. „Er heißt Tobias Rehm. Ich kenne ihn aus einem früheren Projekt.“
Clara stand auf. „Wir müssen die Polizei einschalten.“
Henrik winkte ab. „Ich habe noch etwas gefunden.“ Er öffnete eine Datei: „Lieferstatus_final.xlsx“. Darin waren Lieferungen aufgeführt, die nie stattgefunden hatten – aber abgerechnet wurden. Die Datei war zuletzt bearbeitet worden von einem Benutzer namens „c.stein“.
„Das kann nicht sein“, sagte Clara. „Ich habe nie mit dieser Datei gearbeitet.“
Henrik lächelte. „Ich weiß. Der Benutzer wurde manipuliert. Die Datei stammt von einem USB-Stick – gefunden in deinem Büro.“
Stille.
„Ich habe ihn nicht dort hingelegt“, sagte Clara. „Jemand will mir etwas anhängen.“
Henrik nickte. „Genau das dachte ich auch. Und dann habe ich mir die Sicherheitskameras angesehen.“
Er spielte ein Video ab. Zu sehen war, wie jemand spätabends das Büro betrat – mit einem USB-Stick in der Hand. Die Person trug eine Nordversand-Jacke. Das Gesicht war nicht zu erkennen, aber die Körperhaltung war eindeutig.
„Oliver Kern“, sagte Henrik leise.
Oliver stand auf. „Ich wollte nur zeigen, wie unsicher unser System ist. Ich wollte, dass ihr endlich zuhört.“
Zwei Wochen zuvor
Oliver saß allein im Lagerbüro. Die Halle war leer, das Licht gedimmt. Auf dem Bildschirm blinkte ein Fenster: „Zugriffsrechte erweitern – Admin-Modus aktiv“. Er hatte lange darüber nachgedacht. Die letzten Monate waren frustrierend gewesen. Seine Vorschläge zur Optimierung der Lieferkette wurden ignoriert, sein Budget gekürzt, seine Abteilung übergangen.
„Wenn sie nicht zuhören, muss ich sie zwingen“, murmelte er.
Er hatte sich Zugang zu einem alten VPN-Server verschafft, den die IT nie richtig abgeschaltet hatte. Von dort aus konnte er sich als Leo einloggen – dessen Passwort hatte er zufällig gesehen, als dieser es auf einem Post-it am Monitor kleben ließ. Die Bestellung an „Nordbyte Solutions“ war ein Test. Niemand sollte Schaden nehmen – nur ein paar Daten, ein paar falsche Buchungen. Ein Weckruf.
Doch dann wurde es komplizierter. Der externe Techniker Tobias, den Henrik beauftragt hatte, war neugierig geworden. Er hatte Fragen gestellt, sich tiefer ins System gegraben, und plötzlich war Oliver nicht mehr allein. Die Kontrolle entglitt ihm.
Die Eskalation
Am nächsten Tag meldete sich ein Kunde aus Dänemark. Er hatte eine Lieferung erhalten, die nie bestellt worden war – exakt die Ware, die über „Nordbyte Solutions“ verbucht worden war. Clara war fassungslos. „Das ist kein Test mehr“, sagte sie. „Das ist Betrug.“
Henrik entdeckte weitere Unregelmäßigkeiten: E-Mails, die scheinbar von Clara stammten, aber nie von ihrem Account verschickt wurden. Eine davon enthielt eine Freigabe für eine Zahlung über 48.000 Euro – an ein Konto in Estland.
„Das ist nicht mein Stil“, sagte Clara. „Ich würde nie eine Zahlung ohne Rücksprache freigeben.“
Henrik überprüfte die Metadaten. Die E-Mail war über einen internen Server verschickt worden – mit gefälschter Absenderadresse. Der Zugriff erfolgte über ein Gerät, das zuletzt im Lagerbereich aktiv war.
„Oliver hat dort sein Büro“, sagte Nina leise.
Henrik begann, die Bewegungsdaten der Mitarbeiterausweise auszuwerten. Oliver war in den letzten zwei Wochen mehrfach spätabends im Gebäude gewesen – zu Zeiten, in denen er laut Dienstplan nicht hätte da sein dürfen.
Die Konfrontation
Die Geschäftsführung entschied sich, Oliver zur Rede zu stellen. In einem vertraulichen Gespräch mit Clara und Henrik gestand er schließlich: „Ich wollte nie Schaden anrichten. Ich wollte nur, dass ihr versteht, wie verletzlich wir sind.“
„Du hast uns gezeigt, wie wichtig Sicherheit ist“, sagte Clara ruhig. „Aber du hast auch Vertrauen zerstört.“
Oliver wurde suspendiert. Die Polizei übernahm die Ermittlungen. Die Beweise waren erdrückend: Logdateien, Videoaufnahmen, manipulierte Dateien, gefälschte E-Mails. Doch das Motiv blieb rätselhaft.
In einem letzten Gespräch mit Henrik sagte Oliver: „Ich habe gesehen, wie leicht es ist, alles zu manipulieren. Und ich habe gehofft, dass ihr es auch seht.“
Die Wendung
Zwei Tage später meldete sich Tobias Rehm, der externe Techniker. Er hatte bei der Durchsicht der Serverprotokolle etwas entdeckt: ein versteckter Prozess, der Daten in Echtzeit an eine externe Adresse sendete – nicht nach Estland, sondern nach Frankfurt.
Henrik war alarmiert. „Das war nicht Oliver“, sagte er. „Er hat das System manipuliert – aber nicht diesen Prozess.“
Die Spur führte zu einem zweiten VPN-Zugang – eingerichtet über einen Admin-Account, der nie offiziell existierte. Die Zugangsdaten stammten aus einem Backup, das vor drei Jahren erstellt worden war – von Henrik selbst.
Clara konfrontierte Henrik. „Was hast du getan?“
Henrik schwieg lange. Dann sagte er: „Ich wollte ein Sicherheitsnetz. Einen Weg, um alles zu überwachen. Aber jemand hat es benutzt – ohne mein Wissen.“
Die Polizei ermittelte weiter. Am Ende stellte sich heraus: Tobias Rehm hatte sich über das Backup Zugang verschafft. Er hatte Oliver beobachtet, seine Aktionen kopiert – und parallel ein eigenes System aufgebaut, um Daten zu verkaufen.
Auflösung
Der Täter war nicht Oliver Kern – sondern Tobias Rehm, der externe Techniker. Oliver hatte das System manipuliert, um auf Missstände hinzuweisen. Tobias nutzte die Gelegenheit, um echten Schaden anzurichten.
Die Hinweise waren subtil gestreut:
- Die parallelen VPN-Zugriffe.
- Die E-Mails mit gefälschter Absenderadresse.
- Die Zahlung nach Estland – ein Ablenkungsmanöver.
- Der versteckte Prozess im Server.
- Das Backup von Henrik – das Tobias missbrauchte.
Oliver wurde freigesprochen. Tobias wurde verhaftet. Clara führte neue Sicherheitsrichtlinien ein. Und Nordversand lernte, dass Vertrauen nicht nur ein Wert ist – sondern eine Verantwortung.
Wenn du möchtest, kann ich diese Geschichte als PDF oder Word-Datei exportieren oder eine Fortsetzung schreiben – etwa aus Sicht der Ermittler oder mit einem neuen Fall. Sag einfach Bescheid!
IT‑Sicherheit nach BSI‑Standards: faktisch unverzichtbar auch ohne NIS2
Management-Zusammenfassung:
Cyberangriffe zählen heute zu den größten Geschäftsrisiken – unabhängig von Branche, Unternehmensgröße oder gesetzlicher Betroffenheit durch NIS2. Ransomware, Phishing und Datenexfiltration treffen nicht „nur regulierte Unternehmen“, sondern alle Organisationen mit IT‑gestützten Geschäftsprozessen.Auch Unternehmen ohne NIS2‑Pflicht stehen unter zunehmendem wirtschaftlichem Druck. Cyber‑Versicherer, Banken, Wirtschaftsprüfer und Kunden verlangen belastbare Sicherheits‑ und Notfallnachweise. Ein einmaliger oder veralteter Sicherheitscheck reicht dafür nicht aus.
Regelmäßige IT‑Sicherheitschecks und Folgeaudits nach BSI‑Standards sind daher kein optionales Compliance‑Projekt mehr, sondern ein zentrales Instrument des unternehmerischen Risikomanagements.
Cyberangriffe nehmen zu – Gesetze schützen nicht
Cyberangriffe wie Ransomware, Phishing und gezielte Datenexfiltration treffen Unternehmen aller Größen und Branchen. Angreifer unterscheiden nicht zwischen „NIS2‑pflichtig“ und „nicht betroffen“. Entscheidend sind technische Schwächen, fehlende Prozesse und mangelnde Vorbereitung.
Viele Unternehmen wiegen sich in falscher Sicherheit, weil sie formal nicht unter das NIS2UmsuCG oder das BSI‑Gesetz fallen. Diese Annahme ist gefährlich: Ein Cyberangriff ist kein Rechtsproblem, sondern ein Betriebsrisiko.
Warum IT‑Sicherheit nach BSI‑Standards unverzichtbar ist
BSI‑Standards (200‑1 bis 200‑4) gelten als anerkannter Referenzrahmen, um ein angemessenes und nachweisbares Sicherheitsniveau zu bewerten. Der IT‑Sicherheitscheck dient dabei als strukturierte GAP‑Analyse, mit der bestehende Abweichungen, Risiken und fehlende Maßnahmen identifiziert und dokumentiert werden. Erst die anschließende Umsetzung der empfohlenen Maßnahmen kann dazu beitragen, Haftungsrisiken zu reduzieren, die Versicherbarkeit zu verbessern, das Vertrauen von Kunden und Partnern zu stärken und Ausfallzeiten im Ernstfall zu verkürzen.
Er bietet:
- eine strukturierte Analyse technischer, organisatorischer und personeller Schwachstellen.
- klare Handlungsempfehlungen auf Basis des BSI‑Grundschutzes.
- einen belastbare GAP-Analyse zur Vorlage gegenüber Geschäftsführung, Versicherern, Banken und Kunden.
Der BSI‑Grundschutz ist kein reines Compliance‑Thema, sondern ein betriebswirtschaftliches Risikomanagement‑Instrument.
NIS2 regelt Pflichten – BSI regelt Sicherheit
Die NIS2‑Richtlinie definiert, wer gesetzlich melden muss. Der BSI‑Grundschutz definiert, wie Unternehmen sich wirksam schützen.
Auch Unternehmen ohne NIS2‑Pflicht stehen unter Druck:
- Geschäftsführungen haften für angemessene IT‑Sicherheitsmaßnahmen (z. B. DSGVO Art. 32).
- Cyber‑Versicherer verlangen ISMS‑Nachweise und Notfallpläne.
- Banken und Wirtschaftsprüfer berücksichtigen den IT‑Sicherheitsstatus.
- Kunden und Verbünde fordern Sicherheitsnachweise in der Lieferkette.
Was nicht gesetzlich Pflicht ist, wird wirtschaftlich Pflicht.
Achtung: Ihr letztes Audit ist älter als 12 Monate?
Ein Audit ist keine einmalige Maßnahme, sondern eine Momentaufnahme. Bereits nach 12 Monaten verliert ein Sicherheitscheck seine Aussagekraft.
Gründe dafür sind unter anderem neue Angriffsmethoden, veränderte IT‑Infrastrukturen (Cloud, Microsoft 365, Homeoffice) sowie aktualisierte BSI‑Standards und regulatorische Anforderungen.
Ein veraltetes Audit kann im Ernstfall zu Versicherungsablehnung, Haftungsfragen und längeren Ausfallzeiten führen.
Warum auch Unternehmen ohne NIS2‑Pflicht Folgeaudits benötigen
Die Folgen eines Cybervorfalls sind für alle Unternehmen identisch:
- Produktions‑ oder Betriebsstillstand.
- hohe Wiederherstellungskosten.
- Reputations‑ und Vertrauensverlust.
- mögliche DSGVO‑Bußgelder.
Regelmäßige Folgeaudits bieten eine aktuelle Risikobewertung, ermöglichen proaktive Sicherheitsverbesserungen, erhöhen die Versicherbarkeit und liefern belastbare Nachweise für Kunden, Banken und Prüfer.
Empfohlen wird ein jährliches Folgeaudit nach BSI‑Standards mit einem Intervall von maximal 12 Monaten.
BSI‑Standards 200‑1 bis 200‑4 – ganzheitlich statt punktuell
Ein moderner IT‑Sicherheitscheck umfasst mehr als Technik:
- BSI 200‑1: ISMS und Governance, klare Verantwortlichkeiten.
- BSI 200‑2: Sicherheitskonzept und strukturierte Maßnahmen.
- BSI 200‑3: Risikoanalyse und Bewertung geschäftskritischer Risiken.
- BSI 200‑4: Notfallmanagement und schnelle Wiederherstellung.
Erst die Kombination dieser Standards schafft echte Resilienz.
Fazit: Handeln Sie, bevor es zu spät ist
Jeder Tag ohne aktuellen IT‑Sicherheitscheck und Notfallplan erhöht Ihr Risiko. Ein IT‑Sicherheitscheck nach BSI‑Standards trägt zur Absicherung der Geschäftsführung, Voraussetzung für Versicherbarkeit, Vertrauensnachweis für Kunden und Partner sowie Grundlage für schnelle Wiederanlaufzeiten im Ernstfall bei.
Das gilt unabhängig davon, ob Ihr Unternehmen unter NIS2 fällt oder nicht.
Nächster Schritt
[linkbutton link="https://tech-nachrichten.de/it-sicherheits-check/" label="IT-Sicherheitscheck nach BSI Standards"] [linkbutton link="https://tech-nachrichten.de/schulung-notfallkonzept-risiko" label="Notfallplan und Risikoanalyse nach BSI Standards"] [linkbutton link="https://tech-nachrichten.de/folgeaudit-itscheck-notfallplan/" label="Folge-Audit für IT-Sicherheitscheck und Notfallplan/Risikoanalyse"]NIS2UmsuCG auf dem Weg
Am 30. Juni 2025 hat das Bundeskabinett den Entwurf für das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) beschlossen. Damit ist ein zentraler Schritt zur nationalen Umsetzung der EU #NIS2 Richtlinie erfolgt.
Mit dem Beschluss beginnt nun das parlamentarische Gesetzgebungsverfahren. Der Entwurf wird dem Bundesrat zugeleitet und soll im Herbst im Bundestag beraten werden. Ziel ist es, die Anforderungen der EU-Richtlinie zügig und umfassend in deutsches Recht zu übertragen.
Was bedeutet das?
Das Gesetz erweitert den Kreis der betroffenen Unternehmen erheblich. Schätzungsweise rund 30.000 Einrichtungen in Deutschland – darunter Betreiber kritischer Infrastrukturen, Digitalunternehmen, Dienstleister, Banken, Versicherungen und viele mehr – werden künftig verpflichtet sein, höhere Standards im Bereich Cybersicherheit umzusetzen.
Neben technischen Maßnahmen wie Risikobewertungen, Sicherheitskonzepten und Vorfallmanagement wird auch die Geschäftsleitung stärker in die Verantwortung genommen. Sie muss für die Einhaltung der Vorgaben sorgen und haftet bei Pflichtverletzungen. Verstöße können mit Bußgeldern in Millionenhöhe geahndet werden.
Ausblick
Mit dem Kabinettsbeschluss ist der Startschuss gefallen. Im weiteren Gesetzgebungsverfahren werden nun Details diskutiert, etwa zu Übergangsfristen, Aufsichtsstrukturen oder branchenspezifischen Anforderungen. Unternehmen sollten die Entwicklung aufmerksam verfolgen und bereits jetzt prüfen, inwiefern sie betroffen sind – und wie gut sie auf die kommenden Pflichten vorbereitet sind.
Mit unserem BSI-Paket sind Sie optimal dafür aufgestellt:
https://tech-nachrichten.de/it-sicherheits-check
https://tech-nachrichten.de/schulung-notfallkonzept-risiko
Für Fragen nehmen Sie gern Kontakt mit mir auf.