Inhaltsverzeichnis
- Sicherheitslücke in 7-ZIP 2
- Java: Spring4Shell Sicherheitslücke 3 - 4
- Sicherheitslücke in d.3 Server geschlossen 5 - 6
- veeam Sicherheitsupdate erforderlich 7
- Sicherheitsbetrachtung Kaspersky 2026 8 - 10
- IT-Sicherheit – erhöhtes Risiko von Cyberangriffen 11 - 13
- IT-Sicherheit: und sie klicken doch 14 - 15
- BSI Maßnahmenkatalog Ransomware 16
- Ändere Dein Passwort – Tag 17 - 18
- s.dok (d.3 ECM) jetzt patchen 19 - 21
Sicherheitslücke in 7-ZIP
wie mit CVE-2022-29072 bekannt wurde, enthält auch die aktuelle 7-ZIP Version 21.07 kritische #Sicherheitslücken in der Hilfedatei (7-zip.chm). Der Hauptentwickler des Projekts hat sich noch nicht dazu geäußert, der Workaround ist aber recht einfach zu bewerkstelligen:
Löschen Sie die Hilfe-Datei 7-zip.chm. Für die 64-Bit-Version liegt diese im angezeigten Pfad. Wenn Sie 7-zip über eine Stapeldatei installieren, lautet demnach die Unattended-Befehlskette:
echo 7-Zip...
7z2107-x64.exe /S
rem *** Sicherheitslücke von 2022 - Helpdatei löschen
del "C:\Program Files\7-Zip\7-zip.chm" /Q
Da Version 21.07 andere bekannte Sicherheitslücken geschlossen hat, ist die Kombination aus 7-ZIP 21.07 (64-Bit) und dem Löschen der Hilfedatei derzeit die sicherste Möglichkeit, mit gepackten Dateien umzugehen. Das liegt auch daran, dass die im Windows Dateiexplorer integrierte ZIP-Entpackfunktion eine Vorschaufunktion hat, die immer mal wieder Sicherheitsrisiken enthielt. 7-ZIP erkennt auch mehr Formate und ist Open-Source, während WINRAR und WINZIP kostenpflichtig sind. Da die Software ein Open-Source-Projekt ist, dürfte das Risiko, dass der Chef-Entwickler ein Russe ist, gering ausfallen, zumal die Software keinen automatischen Updater hat, der „nach Hause telefoniert“, und schädliche Programmzeilen den anderen Entwicklern und der Community wegen Quellcode-Einsicht sofort auffallen würden.
Entfernen Sie alte Versionen von 7-ZIP, installieren Version 21.07 (64-Bit) und löschen danach die 7-zip.chm Hilfedatei
7-Zip 21.07
Java: Spring4Shell Sicherheitslücke
vor einigen Tagen wurde im #Java Basierten Spring Framework eine kritische #Sicherheitslücke #Spring4Shell entdeckt und mittlerweile auch geschlossen. Nach intensiver Recherche konnten wir keine Software entdecken, die das Framework im uns bekannten Umfeld einsetzt. Außerdem erfordert das Ausnutzen der Lücke eine recht exotische Installationsanordnung. Das bedeutet nicht, dass Sie im eigenen Umfeld diese Konstellation einsetzen könnten.
Diese Lücke zeigt jedoch wieder, dass der Einsatz von Java-basierter Software grundsätzlich ein Risiko darstellt. Da es keine zentrale Liste gibt, die beschreibt, welche JAVA-Bibliotheken eine Software-Anwendung einsetzt und jede Java-Version spätestens nach drei Monaten ohne Updates Sicherheitslücken enthält, bleibt der Einsatz von JAVA kritisch.
[faq openfirst=0 numbered=1 sort="asc"] Wann bin ich von der Lücke betroffen?|=|Nur, wenn Sie JAVA in Verbindung mit einer JAVA-basierten Software im Einsatz haben, die das Spring Framework einsetzt|| Was kann ich tun?|=|Die effektivste Methode ist, sich von allen JAVA-Installationen zu trennen, und wenn Software mit JAVA im Einsatz ist, nach Alternativen zu suchen|| Ist Spring4Shell so gefährlich wie LOG4Shell?|=|Nein. Erstens setzen wesentlich weniger JAVA-Projekte auf dieses Framework als das bei LOG4J der Fall ist, zweitens lässt sich die Remote Code Lücke nur in Verbindung mit einer in speziellem Modus gestarteten TOMCat Webserver nutzen|| Wo bekomme ich den Patch her?|=|Wenn Sie eine Software identifiziert haben sollten, die das Framework benutzt, wenden Sie sich bitte an den Hersteller der Software[/faq]Umgang mit Java
- Vorhandene JAVA-Installationen sollten darauf geprüft werden, ob sie noch von Programmen genutzt werden - wenn nicht: entfernen!
- Ist die Java-Installation von Oracle, sollte sie grundsätzlich sofort entfernt und durch Adoptium Temurin ersetzt werden. Möchte man aktuelle Oracle Java Versionen einsetzen, ist ein Abonnement mit der Oracle Corporation pro Gerät erforderlich.
- Im Optimalfall ist keine Software auf JAVA-Basis mehr erforderlich. Damit lassen sich dann auch keine Schwachstellen wie LOG4J oder SPRING4SHELL ausnutzen und die Sicherheitslücken der Java-Runtime entfallen.
- Bleibt noch JAVA-basierte Software im Einsatz, nehmen Sie mit dem Hersteller Kontakt auf und fragen nach Alternativen - oder stellen die Produkte ein. "Ein Leben ohne JAVA ist möglich und nicht sinnlos".
Spring4Shell has been catalogued as CVE-2022-22965 and fixed in Spring Framework 5.3.18 and 5.2.20, and Spring Boot (which depends on the Spring Framework) 2.5.12 and 2.6.6.“The vulnerability impacts Spring MVC and Spring WebFlux applications running on JDK 9+. The specific exploit requires the application to run on Tomcat as a WAR deployment,” Spring Framework developers have explained.“If the application is deployed as a Spring Boot executable jar, i.e. the default, it is not vulnerable to the exploit. However, the nature of the vulnerability is more general, and there may be other ways to exploit it.”
https://www.helpnetsecurity.com/2022/04/01/cve-2022-22965/
Sicherheitslücke in d.3 Server geschlossen
DV-SEC-2022-02: Schwachstelle in der d.velop documents Komponente d.3 server
Unser Partner d.velop hat außerplanmäßig sein Software-Portfolio einer vollständigen Sicherheitsprüfung unterzogen und dabei eine Schwachstelle identifiziert, über welche wir hier informieren wollen. Der d.3 Server ist beim #s.dok Archiv im Einsatz.
Betroffen von der Schwachstelle sind die Versionen " d.3 Server 8.1.0.67 und älter" (also auch die Versionen 6.x, 7.x oder 8.0.x), sowie die Versionen "Current 2022.Q1 Patch 02" und älter.
Details zur Schwachstelle:
Ein Angreifer mit einer gültigen Benutzersitzung kann...
- über eine "Remote-Code-Execution"-Schwachstelle der API das System potenziell unter seine Kontrolle zu bringen. Bewertung: 9.9 (Critical)
- über eine "SQL-Injection"-Schwachstelle der API Zugriff auf die d.velop documents-Datenbank erhalten. Bewertung: 9.9 (Critical)
- durch eine nicht ausreichende Rechte-Prüfung der API Zugriff auf Dokumenteigenschaften aller Dokumente erhalten. Bewertung: 6.5 (Medium)
- durch eine nicht ausreichende Rechte-Prüfung über mehrere miteinander kombinierte API-Aufrufe Zugriff auf alle Dokumente im System erhalten. Bewertung: 5.3 (Medium)
Die technische Hürde, diese Sicherheitslücke auszunutzen, bewertet d.velop allerdings als sehr hoch: Zum einen sind sehr detaillierte, technische Kenntnisse des d.velop-Systems erforderlich und zum anderen sind die Systeme standardmäßig nicht über Ihr internes Netzwerk hinaus erreichbar: D.h. nur ein Angreifer aus Ihrem Netz wäre in der Lage diese Sicherheitslücke auszunutzen.
Die Sicherheitslücke wurde im Rahmen einer internen Überprüfung entdeckt und nicht von Dritten an d.velop gemeldet. D.velop hat bisher auch keine Ausnutzung der Schwachstellen bei Kunden beobachtet.
Da diese Lücke aber grundsätzlich einen un-autorisierten Zugriff auf die Daten im d.3-System ermöglichen könnte, empfehlen auch wir dieses Fehlverhalten abzustellen.
Für Fragen und Rückmeldungen zu diesem Sachverhalt oder einer Update Beratung wenden Sie sich bitte über das Extranet an den Support. Bitte geben Sie in der Betreffzeile die Kennung "s.dok: DV-SEC-2022-02" an.
Wichtig: Bitte stellen Sie grundsätzlich immer sicher, Ihre Installation immer auf dem aktuellen Stand zu halten.
veeam Sicherheitsupdate erforderlich
Insbesondere wegen der aktuellen weltpolitischen Lage erfordert die Sicherheitsbetrachtung und das Schließen von Sicherheitslücken besondere Beachtung. Wer die Software "veeam Backup & Recovery" einsetzt und einen aktiven Wartungsvertrag hat, sollte schnellstens auf die aktuelle Version aktualisieren. Hintergrund ist eine kritische Sicherheitslücke im Produkt, die Angreifern aus dem lokalen Netzwerk volle Kontrolle über den veeam Server ermöglicht. Bekanntlich funktionieren die meisten Angriffe mit Schadsoftware durch das Klicken eines Mitarbeitenden auf einen Link. Danach erfolgt im Hintergrund ein Download einer Software, die mit Benutzerrechten ausgeführt wird und im lokalen Netzwerk gezielt nach Produkten mit Sicherheitslücken sucht. Erlangt es über eine solche Lücke administrative Rechte, ist das Ausmaß des zu erwartenden Schadens signifikant höher als ohne. Die empfohlene Version erhöht sich dadurch auf build 11.0.1.1261 P20220302
Artikel aus der veeam Knowledge Base zu den Lücken mit Downloadlinks: kb4288, kb4289 und kb4290
veeam Software - Supportseiten
Sicherheitsbetrachtung Kaspersky 2026
Überblick zum Hersteller
Kaspersky Lab (Kaspersky Labs Limited, KLL) ist ein international tätiger Anbieter von Cybersicherheitssoftware mit Hauptsitz in London und operativen Standorten in mehreren Ländern, darunter auch Russland. Das Unternehmen entwickelt und vertreibt Sicherheitslösungen für Privatpersonen, Unternehmen und öffentliche Einrichtungen, darunter Antivirus-Software, Endpoint-Security-Lösungen und Threat-Intelligence-Dienste.
Technische Schutzwirkung
Antivirus-Software wie Kaspersky nutzt signaturbasierte Verfahren, heuristische Analysen sowie verhaltensbasierte Erkennung, um Schadsoftware zu identifizieren und abzuwehren. In unabhängigen Vergleichstests erzielt Kaspersky regelmäßig hohe Erkennungsraten. Diese technische Leistungsfähigkeit ist grundsätzlich unabhängig von politischen oder geopolitischen Rahmenbedingungen zu bewerten.
Sicherheit und Risiken – politische und regulatorische Aspekte
Warnungen staatlicher Behörden
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat im März 2022 eine Warnung vor dem Einsatz von Kaspersky-Produkten ausgesprochen. Begründet wurde dies mit einem abstrakten Risiko, das sich aus der Möglichkeit staatlicher Einflussnahme auf den Hersteller ergeben könne. Die Warnung richtet sich insbesondere an Behörden, Betreiber kritischer Infrastrukturen sowie Organisationen mit erhöhtem Schutzbedarf und wurde bislang nicht offiziell aufgehoben.
Maßnahmen und Bewertungen in den USA
Die US-Regierung stuft Kaspersky-Produkte als potenzielles Sicherheitsrisiko ein. Seit 2024 besteht in den Vereinigten Staaten ein Verbot, das den Verkauf neuer Kaspersky-Software sowie die Bereitstellung von Updates und Support für US-Personen untersagt. Als Begründung werden nationale Sicherheitsinteressen und mögliche Einflussmöglichkeiten ausländischer staatlicher Akteure angeführt.
Kaspersky weist diese Vorwürfe zurück und verweist auf interne Compliance-, Transparenz- und Kontrollmaßnahmen.
Datenschutzrechtliche Überlegungen
Antivirenprogramme benötigen für ihre Funktion weitreichende Systemrechte, darunter Zugriff auf Dateien, Prozesse und Netzwerkkommunikation. Daraus ergeben sich erhöhte Anforderungen an Datenschutz, Zugriffskontrolle und Vertrauenswürdigkeit des Herstellers. Die datenschutzrechtliche Bewertung eines Produkts ist stets einzelfallbezogen und hängt unter anderem von Einsatzszenario, Konfiguration und organisatorischen Maßnahmen des Anwenders ab.
Cyberversicherungen und Risikobewertung
Im Rahmen von Cyberversicherungen werden IT-Sicherheitsmaßnahmen regelmäßig im Zuge von Risikoanalysen bewertet. Dabei können neben technischen Schutzmechanismen auch behördliche Warnungen, regulatorische Rahmenbedingungen und geopolitische Risikofaktoren berücksichtigt werden.
Einige Versicherer prüfen im Einzelfall, welche Sicherheitslösungen eingesetzt werden und ob diese mit aktuellen Empfehlungen von Aufsichts- oder Sicherheitsbehörden übereinstimmen. Daraus können je nach Versicherungsmodell individuelle Anforderungen, Risikoaufschläge oder vertragliche Einschränkungen resultieren. Eine pauschale Ablehnung bestimmter Produkte durch Cyberversicherungen besteht jedoch nicht; maßgeblich sind stets die konkreten Vertragsbedingungen und die jeweilige Risikobewertung des Versicherers.
Bewertung der Softwarequalität
Aus rein technischer Sicht bietet Kaspersky weiterhin eine leistungsfähige Sicherheitslösung mit Funktionen wie Echtzeit-Schutz, Malware-Erkennung, Cloud-Analyse und automatisierten Updates. Die Schutzwirkung bewegt sich nach aktuellen Vergleichstests auf einem Niveau, das mit anderen etablierten Sicherheitsprodukten vergleichbar ist. Testergebnisse und Bewertungen sollten regelmäßig überprüft werden, da sich Bedrohungslagen und Softwarearchitekturen kontinuierlich weiterentwickeln.
Best Practice: Einsatz von Microsoft Defender for Business (M365)
Als Best Practice setzen viele Unternehmen auf Microsoft Defender for Business als integrierte Sicherheitslösung innerhalb von Microsoft 365. Der Defender for Business ist direkt in das Microsoft-Ökosystem eingebunden und bietet unter anderem:
- zentrale Verwaltung über das Microsoft 365 Security Portal.
- integrierten Endpoint-Schutz ohne zusätzliche Drittsoftware.
- automatisierte Bedrohungserkennung und -reaktion (EDR).
- transparente Datenverarbeitung innerhalb der Microsoft-Cloud.
- gute Anschlussfähigkeit an Compliance-, Audit- und Versicherungsanforderungen.
Durch die enge Integration in Microsoft 365 lassen sich Sicherheits-, Identitäts- und Compliance-Funktionen konsistent umsetzen. Für viele Organisationen vereinfacht dies sowohl den operativen Betrieb als auch Nachweise gegenüber Aufsichtsbehörden, Auditoren und Cyberversicherern.
Fazit
Kaspersky Antivirus stellt weiterhin eine technisch leistungsfähige Sicherheitssoftware dar. Gleichzeitig bestehen aufgrund behördlicher Warnungen und regulatorischer Entwicklungen Risiken, die über rein technische Aspekte hinausgehen. Unternehmen sollten daher eine individuelle Risiko-, Compliance- und Versicherungsbewertung vornehmen und ihre Sicherheitsstrategie regelmäßig überprüfen. Die Wahl der Sicherheitslösung sollte sich am Schutzbedarf, am regulatorischen Umfeld und an betrieblichen Anforderungen orientieren.
Disclaimer
Dieser Artikel stellt keine Rechts-, Versicherungs- oder Produktempfehlung dar. Die dargestellten Informationen basieren auf öffentlich zugänglichen Quellen und allgemeinen Sicherheitsbewertungen. Maßgeblich für den Einsatz von Sicherheitssoftware sind stets die individuellen Rahmenbedingungen, behördlichen Vorgaben, Versicherungsverträge sowie eine eigene Risikoanalyse.
IT-Sicherheit – erhöhtes Risiko von Cyberangriffen
derzeit verweisen Verbände auf ein Schreiben vom Verfassungsschutz Baden-Württemberg: „Warnung Kritischer Infrastrukturen vor dem Hintergrund der aktuellen Entwicklungen im Ukrainekonflikt“, in dem der Verfasser #Bedrohungen auflistet und Handlungsempfehlungen gibt.
Grundsätzlich ist festzustellen, dass die Zielgruppe des Schreibens nicht das klassische Handelsunternehmen ist, sondern die zur kritischen Infrastruktur gehörenden Energieversorger, Krankenhäuser, IT-Rechenzentren, Behörden und Verwaltungen.
Dennoch gelten die im Grundschutz des Bundesamts für Sicherheit in der Informationstechnik (BSI Standard 200-1) für die aktuelle weltpolitische Lage genau wie vor dem Krieg. Einzig das Risiko, angegriffen zu werden ist deutlich erhöht. Die Grundsätze der verwendeten Angriffsmethoden und die Maßnahmen, sich dagegen zu schützen, sind auch die gleichen wie vorher (DDOS-Angriffe, Verschlüsselungstrojaner und Ransomware). Das höchste Risiko besteht dabei durch die Mitarbeitenden. Organisatorische Maßnahmen können durch technische Aktualität ergänzt werden, es wird immer ein Restrisiko bleiben.
Ist Ihr Systemkoordinator zertifiziert und die Ausbildung nicht älter als 2 Jahre?
Unternehmen, die Systemkoordinierende zertifiziert haben, kennen aus der Schulung und Zertifizierung, welche Pflichtaufgaben selbst oder durch externe Dienstleister übernommen werden müssen.
Kunden ohne zertifizierte Syskos (oder wo die Zertifizierung älter ist als 2 Jahre) sollten eine Nachschulung beauftragen oder müssen sich das Wissen selbst aneignen. Dabei unterstützen die Inhalte des technischen und IT-Sicherheits-GWS BLOG (aka. Sysko-Portal oder tech-nachrichten.de).
- Wenn Sie noch keine Basis-Schulung absolviert haben, können Sie die 2-tägige Remote-Schulung hier beauftragen.
- Für die Auffrischungs-Schulung (Basis-Zertifizierung liegt mehr als 2 Jahre zurück) ist der Schulungsumfang (ebenfalls Remote) im Rahmen von ca. 6h und hier zu beauftragen
Ihren Erfüllungsgrad zum #BSI #Grundschutz dokumentieren wir im IT-Sicherheitscheck (1 Tag Remote mit der Unterstützung Ihrer Systemkoordinierenden) und schlagen Maßnahmen vor, wie Sie bei Mängeln reagieren können.
Jedes Unternehmen muss einen IT #Notfallplan haben, der die Risiken einschätzt und Maßnahmen im Störfall beschreibt. Notfallplan und Risikoanalyse: Haben Sie einen aktuellen und dokumentierten Notfallplan mit Risiko-Analyse? Das Produkt setzt einen IT-Sicherheitscheck voraus und kann hier beauftragt werden.
Beispiele für Handlungsempfehlungen und Must-Haves (nach BSI-Grundschutz)
- IT-Infrastruktur: Sind alle Router, Firewalls, Switches, Kameras, Server, IRMC, USVs, NAS-Geräte, Drucker und andere Geräte mit einer aktuellen Hersteller-Firmware ausgestattet?
- Firewall: Setzen Sie eine Firewall der aktuellen Generation mit SSL-Interception, Advanced Threat Protection, Content-Analyse auf den gesamten ein- und ausgehenden Traffic, zwei integrierten Gateway Virenscannern ein?
- Software: Microsoft Windows: Sind alle Server und Endgeräte mit Microsoft Windows Betriebssystemen auf dem aktuellen Stand (Sicherheitslevel vom letzten Patchtag)
- Software: Linux: Wenn Sie Linux-Server einsetzen – wird eine aktuell unterstützte LTS Variante eingesetzt (z.B. Ubuntu 18.04) mit allen Sicherheitspatches?
- Software: Anwendungen: Haben alle Anwendungen die aktuellen Sicherheitspatches? (Beispiele: Acrobat Reader, 7-ZIP, BGInfo, RDCMAN, Notepad++, weitere Tools
- Software: Browser: Setzen Sie ausschließlich Google Chrome für Enterprise in der aktuellen Version und Microsoft Edge für Enterprise, beide mit aktivierten Gruppen-Richtlinien ein, mit Google Chrome für Enterprise als Standardbrowser (schnellere Aktualisierung gegen Sicherheitslücken)
- Organisation, physischer Zugriff und Datenschutz: Sind alle Mitarbeiter im Umgang mit der IT insbesondere mit den Gefahren und aktuellen Bedrohungen geschult, Zugriffe eingeschränkt und dokumentiert?
IT-Sicherheit: und sie klicken doch
weil viele Spam Filter und Mitarbeiter, die immer noch gern alles anklicken englische E-Mails löschen, sind seit einiger Zeit Mails mit #Schadsoftware Schaltfläche auf deutsch im Umlauf. Diese drohen dem Empfänger mit fürchterlichen Folgen, wenn er nicht auf den Link klickt. Ein besonders schlechtes Beispiel wird zwar von guten SPAM-Filtern kassiert, aber dennoch dazu führen, das ein geringer Prozentsatz auf den Link klickt: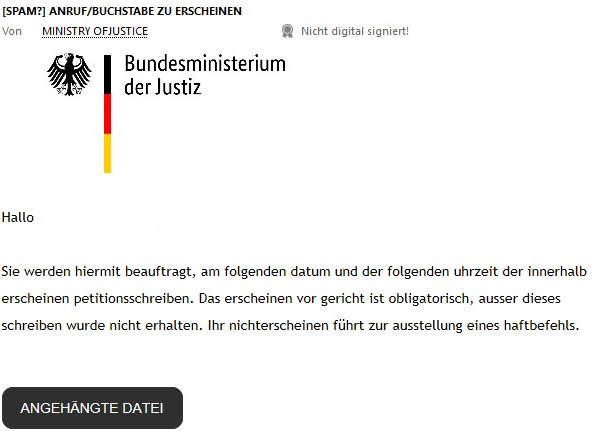

Maßnahmen dagegen
- Verwenden Sie eine Firewall der aktuellen Generation mit Content-Filtering, SSL-Interception und Advanced Threat Protection
- Blockieren Sie unerwünschte Inhalte/Inhaltstypen auf Basis von Content Filtering
- Verwenden Sie eine Microsoft 365 Office-Variante und sperren per Gruppenrichtlinie die Ausführung von Makros ( Achtung: bei den Kauf-Versionen wie Office 2021 Home & Business ist das nicht möglich!)
- Verwenden Sie einen aktuellen und zentral verwalteten Virenschutz wie Azure Defender oder Windows Defender mit Advanced Security Package und Intune zur Verwaltung
- Schulen Sie Ihre Mitarbeiter regelmäßig, weder auf Links in einer E-Mail zu klicken, noch Anhänge zu öffnen. Mittlerweile gibt es sichere Methoden, Excel und Word-Dateien bereitzustellen. Auch PDF-Anhänge sind mit Vorsicht zu genießen
BSI Maßnahmenkatalog Ransomware
Das Bundesamt für Sicherheit in der Informationstechnik, kurz #BSI hat einen neuen Maßnahmenkatalog zum präventiven Schutz gegen Verschlüsselungs-Trojaner veröffentlicht. Das Dokument ist als Ergänzung zum BSI-Grundschutz zu verstehen und ersetzt diesen nicht.
BSI-Website
Ändere Dein Passwort – Tag
Seit vielen Jahren gibt es immer am 01. Februar den Motto Tag „Ändere Dein Passwort“. Nachdem schon vor Jahren durch Studien mehrerer Universitäten belegt wurde, dass der Zwang, seine Kennwörter regelmäßig zu ändern genau das Gegenteil bewirkt – nämlich unsichere #Kennwörter, muss das Motto des Tages modernisiert werden.
Aktuell wäre „Sichere Authentifizierung“ ein zeitgemäßes Motto.
Hintergrund
Der Passwortwechsel-Zwang führt im Regelfall bei einem 7-Stelligen Passwort dazu, dass am Ende eine zweistellige Zahl hochgezählt wird und der Hacker nur noch ein fünfstelliges Passwort „knacken“ muss.
Sicherer sind die folgenden Ratschläge:
- Verwenden Sie für jede unterschiedliche Anmeldung (Internet-Seiten, Domain-Login, Smartphone, Apps-Login) ein anderes Kennwort
- Erzeugen Sie diese Kennwörter entweder mit einem Kennwort-Generator (im Keepass ist auch einer enthalten) oder nach einer Formel wie Anfangsbuchstaben eines Satzes, den nur Sie kennen und der Sonderzeichen und Zahlen enthält
- Benutzer-Kennwörter sollten mindestens 7 Zeichen, Groß- und Kleinschreibung und ein Sonderzeichen bestehen. Optimalerweise enthält es auch Leerzeichen
- Andmin-Kennwörter liegen zwischen 8 und 10 Zeichen und unterliegen ebenfalls den Komplexitätsformeln.
- Speichern Sie diese Kennwörter in einem Kennwort-Safe, der auch ohne Internet funktioniert und das Öffnen seines Kennwort-Safes Zwei-Faktor-Authentifizierung unterstützt (Keepass Pro Passwort Safe ist eine sichere Open-Source-Software mit lokalem, verschlüsseltem Safe für Windows, android und apple ios)
- Verwenden Sie, wenn Anbieter dies bereitstellen, die 2FA auch für Internet-Anmeldungen. Microsoft und Google unterstützen das beispielsweise für seine Online-Dienste
- Bei allen Seiten, die Geld bewegen (Banken, Sparkassen und andere Finanzdienstleister) ist 2FA mittlerweile Pflicht. Sie können meist per SMS-Token oder mit einer App den Freischaltcode bekommen zum Durchführen einer Transaktion oder nur zum Anmelden. Die App-Variante ist dabei meist günstiger, weil einige Institute bis zu 30ct pro SMS berechnen
s.dok (d.3 ECM) jetzt patchen
Sicherheitsupdates gibt es nicht nur wegen LOG4J. Während bei Microsoft am 2. Dienstag im Monat Patchday ist und der Chrome-Browser für Enterprise tagaktuell Sicherheitslücken schließt, hat unser Partner d.velop eine Sicherheitslücke informiert.
Handlungsbedarf für Sie?
Unser Partner d.velop hat im Rahmen einer internen Überprüfung eine potenzielle Sicherheitslücke in einer Komponente von d.3ecm identifiziert, wodurch unter Umständen unberechtigte Zugriffe auf Daten in Ihrem s.dok-System erfolgen könnten. Die Lücke wird von d.velop als kritisch eingestuft. Betroffen sind d.3ecm Versionen ab d.3ecm Current 2020.07 (8.02).
Die technische Hürde, diese Sicherheitslücke auszunutzen, bewertet d.velop als sehr hoch. Zum einen sind sehr detaillierte, technische Kenntnisse des d.velop-Systems erforderlich und zum anderen sind die Systeme standardmäßig nicht über Ihr internes Netzwerk hinaus erreichbar. Da diese Sicherheitslücke aber potenziell zu einem Datenschutzvorfall führen könnte empfehlen auch wir, dieses Fehlverhalten unmittelbar abzustellen.
Was müssen Sie tun?
Prüfen Sie bitte, welche d.3ecm Version installiert ist und ob diese Version von der Sicherheitslücke betroffen ist:
1. Melden Sie sich mit Windows-Remotedesktop am d.3-Server an.
2. Öffnen Sie auf dem d.3-Server den „d.velop logfile viewer“ (d.3 logview).
3. Suchen Sie im Log mit STRG+F nach dem Begriff "server-version:"
Beispiel für d.3ecm Current 2020.07: server-version: Current 2020.07 (08.02.00.R38)
Welche Versionen sind betroffen?
| Current | server-version im LogViewer |
| Current 2020.07 | 08.02.00.R38 |
| Current 2020.08 | 08.02.00.R39 |
| Current 2020.09 | 08.02.00.R40 |
| Current 2020.10 | 08.02.00.R41 |
| Current 2020.11 | 08.02.00.R42 |
| Current 2020.12 | 08.02.00.R43 |
| Current 2020.13 | 08.02.00.R44 |
| Current 2021.Q1 | 08.02.00.R45 |
| Current 2021.Q2 Preview 01 | 08.02.00.R46 |
| Current 2021.Q2 Preview 02 | 8.3.0 |
| Current 2021.Q2 | 8.3.1 |
| Current 2021.Q2 Patch 01 | 8.3.2 |
| Current 2021.Q2 Patch 02 | 8.3.3 |
| Current 2021.Q3 Preview 01 | 8.4.0 |
| Current 2021.Q3 Preview 02 | 8.5.0 |
| Current 2021.Q3 Preview 03 | 8.6.0 |
| Current 2021.Q3 Preview 04 | 8.7.0 |
| Current 2021.Q3 | 8.7.1 |
| Current 2021.Q3 Patch 01 | 8.7.2 |
| Current 2021.Q3 Patch 02 | 8.7.3 |
| Current 2021.Q3 Patch 03 | 8.7.4 |
| Current 2021.Q4 Preview 01 | 8.8.0 |
| Current 2021.Q4 Preview 02 | 8.9.0 |
| Current 2021.Q4 Preview 02 Patch 01 | 8.9.1 |
| Current 2021.Q4 Preview 03 | 8.10.1 |
| Current 2021.Q4 | 8.11.0 |
| Current 2021.Q4 Patch 01 | 8.11.1 |
| Current 2021.Q4 Patch 02 | 8.11.2 |
| Current 2021.Q4 Patch 03 | 8.11.2 |
| Current 2022.Q1 Preview 01 | 8.12.0 |
| Current 2022.Q1 Preview 02 | 8.13.0 |
| Current 2022.Q1 Preview 03 | 8.14.0 |
Setzen Sie eine der o.a. Versionen ein Installieren Sie bitte den Patch „SECURITY PATCH Current 2020.07 - 2022.Q1 Preview 03“
[ddownload id="29228"]
Installation des Sicherheitsupdates
1. Melden Sie sich mit Windows-Remotedesktop (mstsc /admin) an Ihrem s.dok-Server an.
2. Laden Sie das Update über die o.a. Verknüpfungen herunter
3. Führen Sie die im Paket enthaltene EXE-Datei aus und folgen den Anweisungen:


Um die Installation für Sie so einfach wie möglich zu gestalten, reicht die alleinige Ausführung des Sicherheitspatches aus. Sie brauchen vorher keine Programme oder Dienste zu beenden oder nach der Installation ein Skript auszuführen. Eine Sicherung Ihrer Daten ist vor der Installation nicht erforderlich. Der Sicherheitspatch wurde so gestaltet, dass nur wenige Komponenten ausgetauscht werden. Nach Abschluss der Installation wird Ihnen ein Dialog angezeigt, der Ihnen mitteilt, ob die Installation erfolgreich war. Falls Sie nicht sicher sind, ob Ihr d.velop documents-System bereits gepatcht wurde, führen Sie die Installation ein weiteres Mal aus. Eine wiederholte Ausführung ist unkritisch.
Wichtig: Bitte stellen Sie grundsätzlich immer sicher, Ihre Installation immer auf dem aktuellen Stand zu halten.
Für Fragen und Rückmeldungen zu diesem Sachverhalt oder wenn Sie Unterstützung benötigen, erstellen Sie bitte einen Support-Vorgang über das Extranet.