FritzBox und Repeater Sicherheitsupdates
Weil einige von Ihnen beispielsweise bei Vodafone West Business (ehemals Unitymedia) Internet-Leitungen im Einsatz haben und der Standard-Grenzrouter (bzw. Kabelmodem) AVM Fritz!box Cable 6490 oder 6691 sind, hier der Hinweis, dass AVM in allen Routern eine kritische Sicherheitslücke geschlossen hat und – auch für sehr alte Geräte das Sicherheitsupdate anbietet. Das gilt auch für Repeater wie Fritz!Box 1750E oder neuer. Updates gibt es im Übrigen nicht nur für Kabelmodems, sondern für alle Fritz-Produkte. Die sicheren Versionen sind entweder: 7.57 oder bei ganz alten Modellen 7.31. Da Sie das Update nur bei frei gekauften und nicht bei vom Provider im Mietverhältnis bereitgestellten Boxen über die Oberfläche installieren können, bzw. es nur dort bei der passenden Einstellung automatisch installiert wird, hier die sicherste Vorgehensweise bei Kabel-Mietboxen: #Wichtig – machen Sie die Boxen für mindestens 5 Minuten stromlos. Stecken Sie den Stromstecker wieder ein und warten ca. 20 Minuten, bis das Update provisioniert und installiert wurde. Wenn Sie die „Stromlos“ Aktion nicht durchführen, kann es mitunter mehrere Wochen dauern, bis Ihr Provider das Update an einem Morgen um 0600 Uhr zwangsweise installiert. Tipp: AVM vodafone Sicherheitsupdate beschleunigen durch Box stromlos für 5 Minuten
Kategoriebild
Notepad++ Sicherheitslücke geschlossen
Weil der nützliche Editor doch sehr weit verbreitet ist, ist die folgende Meldung eine Notiz wert: Nachdem bekannt wurde, dass im Notepad++ vier offene Sicherheitslücken klaffen, hat der Chefentwickler das Update 8.5.7 veröffentlicht. Die geschlossenen Sicherheitslücken sind CVE-2023-40031, CVE-2023-40036, CVE-2023-40164 und CVE-2023-40166. Außerdem wurde die uninstall.exe digital signiert. Mit einer der Sicherheitslücken konnte man durch Öffnen eines präparierten Dokuments Angreifern die Ausführung von Programmen und damit die Kontrolle über Systeme erlauben. #Wichtig - aktualisieren Sie bitte dringend alle Ihre Systeme durch Notepad++, Version 8.5.7, um auf der sicheren Seite zu sein.
Kategoriebild
Teams 2.1 – Release erst im Oktober 23
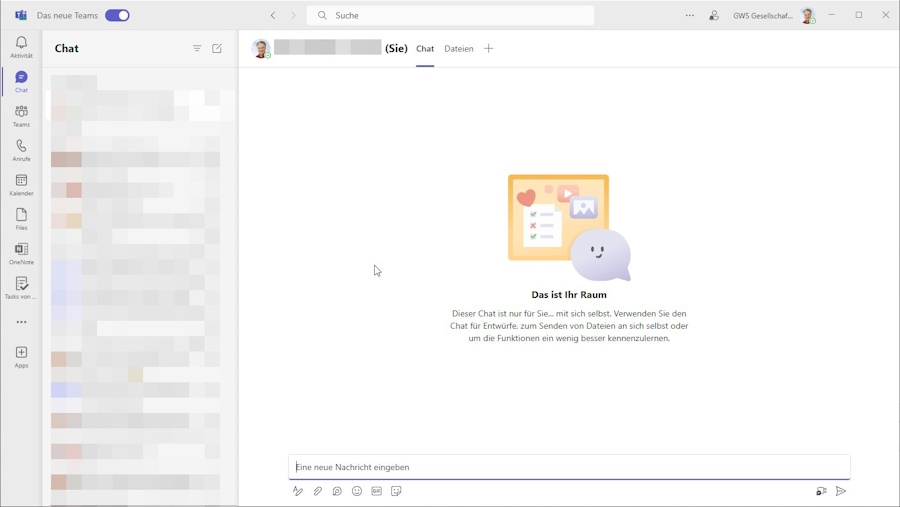
[time_until date="15.10.2023"]#Microsoft arbeitet derzeit mit Hochtouren am Release 2.1 von Teams für Windows-Desktop. Derzeit als Public Preview, ab September 2023 - nun verschoben auf Oktober - als Release für alle. In Unternehmens-Umgebungen gilt. im Microsoft 365 (Office) Admincenter, unter dem Teams-Admin kann eine Richtlinie entscheiden, welche Mitarbeitenden den Schiebeschalter "das neue Teams" links oben bekommen oder nicht. Wir empfehlen zunächst einen kleinen Feldtest durch Ihre Admins/Syskos - oder mit wenigen Mitarbeitenden, sobald das Release freigegeben ist. Sie können also bereits jetzt die Richtlinie im Teams-Admin setzen, dass Microsoft sie nicht automatisch auf die 2.x Version umstellt, wenn Sie zunächst beim langsameren Teams 1.6 bleiben möchten. Screenshots Erfahrungsbericht Die erste, augenscheinliche Erfahrung ist, dass Teams kleiner ist, deutlich schneller startet und dem eingestellten Windows Designschema folgt. Wer Windows im "hellen" Design eingestellt hat (wie ich), sieht auch alle Teams-Fenster in hell. Außerdem sind alle Chats so sortiert, dass die neusten Posts oben stehen (statt wie bisher ganz nach unten zu scrollen und die Posts dann unten anzuzeigen. Das dürfte sich auch positiv auf die Performance auswirken Die Installationsdatei ist nun eine .msix Datei (statt .msi), somit ist das Installationsziel der Windows Store Ordner und nicht mehr das Benutzerprofil. Die Datei lässt sich aber auch mit Benutzerrechten ausführen. Die Anwendung ist (wie das neue Outlook) eine Progressive Web App. Wer Skype-Telefonie benutzt, sieht im Popup bei Anrufen einen breiteren Annehmen-Button, der quadratisch ist. Bei Video-Calls lassen sich nun auch Videohintergründe verwenden. Als Vorlage liegen dort ein paar Büsche im Wind oder Blumen…
erstes Bild
Kategoriebild
Barracuda ESG ist nicht die Firewall
Derzeit kursiert eine echte Warnung des FBI mit dem Hinweis, Barracuda ESG Appliances sofort abzuschalten. Die darin enthaltene Sicherheitslücke wurde nicht nachhaltig geschlossen. ESG steht dabei nicht für „Einscheiben-Sicherheits-Glas“, sondern für „E-Mail Security Gateway“. Das ESG ist auch optisch leicht von der Firewall zu unterscheiden, da es keine LAN-Anschlüsse am Frontpanel hat. Warnung des FBI vor Einsatz des ESG Barracuda-Seite zum Fehler Barracuda Firewalls nicht betroffen #Erfreulich - Wer also, wie viele von Ihnen eine Barracuda Firewall-Appliance, wie sie von der NetGo vermarktet wird (diese Geräte beginnen mit „F“, F18, F80, F280, F380) einsetzt, ist nicht von der Sicherheitslücke betroffen.
Kategoriebild
veeam – Sicherheitslücke – V12 erforderlich
Eine Datensicherungssoftware muss immer den aktuellen Stand haben, denn bei einem Befall aufgrund einer Sicherheitslücke in der Software wären im schlimmsten Fall ein Datenverlust oder Datendiebstahl verbunden. Bei veeam hat die Sicherheitslücke, vor der die CISA derzeit warnt, ein Ranking von 7.5 von 10 auf der Schadensskala. Problem ist der Prozess Veeam.Backup.Service.exe, der auf TCP-Port 9401 reagiert. Angreifer können verschlüsselte Anmeldeinformationen herausbekommen und Zugriffe auf Backup-Infrastruktur-Hosts stattfinden, schreiben die Entwickler von veeam. Neu dabei ist, dass man nun auch Version 11 mit aktuellem Patchlevel auf Version 12 anheben muss. Erst mit Version Build 12.0.0.1420 P20230223 oder neuer ist diese Lücke sicher geschlossen. #Wichtig - Bitte aktualisieren Sie Ihre veeam-Installationen auf die aktuelle 12er Version oder lassen sie aktualisieren. https://www.veeam.com/kb4424 Update 07.11.2023: veeam Software schickt aktuell auch E-Mails, die auf die Sicherheitslücke hinweisen. Bitte klicken Sie nicht auf Links in der E-Mail, sondern melden sich durch Eingabe der URL auf https://veeam.com mit Ihrem veeam-Konto an und laden den Patch. Da bei der Installation einiges beachtet werden muss, empfehlen wir, die Installation als Vorgang/Ticket bei uns in Auftrag zu geben. veeam.com - Meldung zur Sicherheitslücke
Kategoriebild
Azure AD wird zu Microsoft Entra ID
Kurz notiert: Microsoft hat am 11. Juli 2023 das Produkt „Azure Active Directory“ in „Microsoft Entra ID“ umbenannt. Vertraglich ändert sich nichts, auch die Preismodelle bleiben zunächst gleich. Weil das Active Directory in der Cloud schon immer ein Modul aus der Microsoft Entra Identitätslösung war, hat man sich entschlossen, die Bezeichnung anzupassen. Wenn Sie Azure AD heute verwenden oder derzeit Azure AD in Ihren Organisationen bereitstellen, können Sie den Dienst weiterhin ohne Unterbrechung verwenden. Alle vorhandenen Bereitstellungen, Konfigurationen und Integrationen funktionieren weiterhin wie heute, ohne dass Sie etwas zu unternehmen brauchen. Sie können vertraute Azure AD-Funktionen weiterhin verwenden, auf die Sie über das Azure-Portal, das Microsoft 365 Admin Center und das Microsoft Entra Admin Center zugreifen können. https://learn.microsoft.com/de-de/azure/active-directory/fundamentals/new-name
Kategoriebild
Prüfung Internet-Grundwissen
Sie möchten Ihr Grundwissen zum Thema Internet und Nutzung vertiefen? Diese #Prüfung hilft Ihnen, Ihre erlernten Fähigkeiten unter Beweis zu stellen. Wenn Sie mehr als 50 % erreichen, gilt sie als bestanden. Die benötigte Zeit wird protokolliert. Nach dem Abschicken stellt der Webserver Ihnen ein Prüfungszertifikat aus. [personal_quiz items=60 cats="edv"]
Kategoriebild
NIS2 – Sicherheits-Richtlinie ab März 25
[sticky_expire date="2024-08-30"] Die #NIS2 ist Nachfolger der NIS1 EU-Richtlinie und betrifft die Anforderung, gewisse IT-Sicherheitsstandards zu erfüllen, da ansonsten empfindliche Bußgelder verhängt werden. Während die derzeit in deutsches Recht umgesetzte NIS1 nur große Unternehmen und Firmen im Bereich kritischer Infrastrukturen betraf, ist NIS2 auch auf mittelständische und kleine Unternehmen ausgeweitet. #Wichtig - So ist ein mittelständischer Betrieb mit mehr als 50 Mitarbeitern oder/und 10 mio Euro Bilanzsumme, der Lebensmittel produziert oder damit handelt oder mit Chemikalien (z.B. Pflanzenschutz) handelt, von der NIS2 betroffen. Die Umsetzung der EU-Richtline in deutsches Recht (NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz NIS2UmsuCG) muss bis zur Umsetzung des Gesetzes erfolgen. Der aktuelle Entwurf ist beim BMI einsehbar. Änderungen nach nationaler Umsetzung des Gesetzes Experten schätzen, das die Verabschiedung als Gesetz entweder zum 1.1.2025 erfolgt, oder aber schon nach der Sommerpause des Bundesrates zum Oktober 2024. Das BSI spricht dann von einer Toleranzzeit von drei Monaten, in denen eine Registrierung nachgeholt werden kann. Derzeit kann man sich beim BSI aber nur für KRITIS1 (besonders wichtige Unternehmen) registrieren. Die genaue Verfahrensweise, wie es endgültig sein wird, ist abzuwarten. Das BSI schreibt dazu: "[...] Bitte beachten Sie dazu aus den FAQ zu NIS2 (https://www.bsi.bund.de/dok/nis-2-faq) die Antwort zur Frage „Mein Unternehmen erfüllt die Kritierien, um als besonders wichtige (essential entities) oder KRITIS-Betreiber oder wichtige Einrichtung (important entities) zu gelten. Welche Pflichten sind zu erfüllen?“ Hier insbesondere der Hinweis: „Zu den exakten Regelungen eines zukünftigen BSI-Gesetzes kann erst nach Umsetzung der NIS-2-Richtlinie der EU und Abschluss des Gesetzgebungsverfahrens Auskunft gegeben werden. Nach Verabschiedung eines…
Kategoriebild
KI – Bard – kann der was?
Nachdem vermehrt Unternehmen auf "Künstliche Intelligenz", kurz #KI setzen, startet auch #Google nach anfänglichen Herausforderungen mit der EU-DSGVO seinen Text-Bot namens "BARD" mit der Browser-App "bard.google.com". Man bezeichnet die Beta als "Experiment". Der Name erinnert an die gleichnamige Animationsfigur mit "t" am Ende (aka. Ay Caramba). In dem Fall kann der Bot dann aber nur Unsinn und Streiche im Kopf haben... Möglich ist auch die Herleitung aus Asterix Comics, wo der Barde Troubardix aber auch nichts kann und daher immer am Ende an den Baum gefesselt wird. Dann gibt es noch ein Computerspiel, "Bard's tale", was auch hergenommen werden kann. Erste Gehversuche Bleiben wir mal bei Asterix und testen das Musikgeschick, indem wir uns einen Werbesong für "gevis ERP" komponieren lassen: (Verse 1) Du suchst ein ERP-System, Das dich bei deiner Arbeit unterstützt? Dann schau dir doch mal gevis an! Es ist das perfekte System für Unternehmen jeder Größe. (Chorus) gevis, gevis, Das ERP-System für alle! Es hilft dir bei der Verwaltung deiner Finanzen, Deines Personals, deiner Produktion und mehr. (Verse 2) Mit gevis kannst du deine Prozesse automatisieren, Und so Zeit und Geld sparen. Du hast immer einen Überblick über deine Daten, Und du kannst schnell und einfach Entscheidungen treffen. (Chorus) gevis, gevis, Das ERP-System für alle! Es hilft dir bei der Verwaltung deiner Finanzen, Deines Personals, deiner Produktion und mehr. (Bridge) gevis ist das perfekte System für Unternehmen, Die ihre Prozesse optimieren und ihre Effizienz steigern wollen. Es ist einfach zu bedienen und skalierbar, Und es bietet eine…
Kategoriebild
WordPress und PHP Support
Viele große Provider wie IONOS und STRATO, all-inkl.com bieten im Web-Hosting die Möglichkeit, als Content Management-System #WordPress einzusetzen. Wer diese Plattform einsetzt, muss darauf achten, dass nicht nur WordPress und die installierten Themes und Plugins auf dem aktuellen Stand sind (das lässt sich bei unterstützten Plugins weitgehend automatisieren), sondern dass auch die eingesetzte PHP Version noch im offiziellen Support ist. Endet hier der Support-Zeitraum und man setzt die Version weiterhin ein, nehmen die meisten Provider eine hohe monatliche Service-Gebühr zusätzlich – da der Support für Sicherheitsupdates dieser alten Versionen auch bei PHP Geld kostet. Achten Sie darauf, dass Sie immer eine aktuelle PHP Version einsetzen. Support-Ende für Version 8.0 ist bereits Anfang Dezember 2023! Für Version 8.1 ein Jahr später und für Version 8.2 in gut 2 Jahren (Dez 2025). Stellen Sie Version PHP 8.2 in der Oberfläche Ihres Providers ein und prüfen, ob Ihre Designs und Plugin keine Fehler auswerfen. Stellen Sie die Datenbank von (Oracle) MYSQL auf die quelloffene MariaDB um. Diese wird häufiger aktualisiert und hat mehr kostenlose Möglichkeiten. Prüfen Sie, ob Ihre Designs und Plugins noch aktuelle Updates erhalten. Das funktioniert am einfachsten mit dem kostenlosen Plugin „Plugin-Report“. Für das Design (Theme) bitte auf der Theme-Website in wordpress.org nachsehen, wann hier das letzte Update war und ob es frei von Warnungen ist. Grundsätzlich ist es empfehlenswert, regelmäßig im Portal Ihres Web-Hosters nachzuschauen. So fordern die meisten Provider Sie aktuell auf (sofern diese noch nicht vorhanden ist), eine AVV zu schließen, die nach DSGVO vorgeschrieben ist. Diese…
Kategoriebild